ブロックチェーン技術の普及とともに、スマートコントラクトも近年大きく注目を集めています。自動で実行されるこの契約は、分散型で特定の相手を信頼する必要のない取引を可能にし、取引のあり方を変えてきました。一方で、ほかの技術と同じく、セキュリティ上のリスクは避けられません。
スマートコントラクト監査とは?
スマートコントラクト監査とは、プロジェクトのコードを細部まで精査し、安全性を総合的に確認するプロセスです。監査対象となるのは、一般にSolidityで記述され、GitHubで公開されているコントラクトです。多額の資産を扱う、あるいは多くの参加者を見込むDeFiプロジェクトでは、セキュリティ監査がとりわけ重要になります。監査は通常、次の4つの基本的な段階に沿って進められます。
- Inaugural scrutiny of the smart contracts is initiated by submitting them to the audit team.
- The audit team subsequently delivers their evaluative observations to the project stakeholders, facilitating necessary action.
- Responsive to the identified issues, the project team undertakes requisite modifications.
- A conclusive report is dispensed by the audit team, encompassing all adjustments made and any lingering discrepancies.
多くの暗号資産投資家にとって、新しいDeFiプロジェクトへの投資を考える際、スマートコントラクト監査は欠かせない確認項目になっています。信頼を得ようとするプロジェクトにとって、監査を受けることは今や標準的な慣行です。監査サービス各社も業界で確かな実績を築いており、その監査結果は投資家の判断材料として重みを増しています。
スマートコントラクト監査が重要な理由
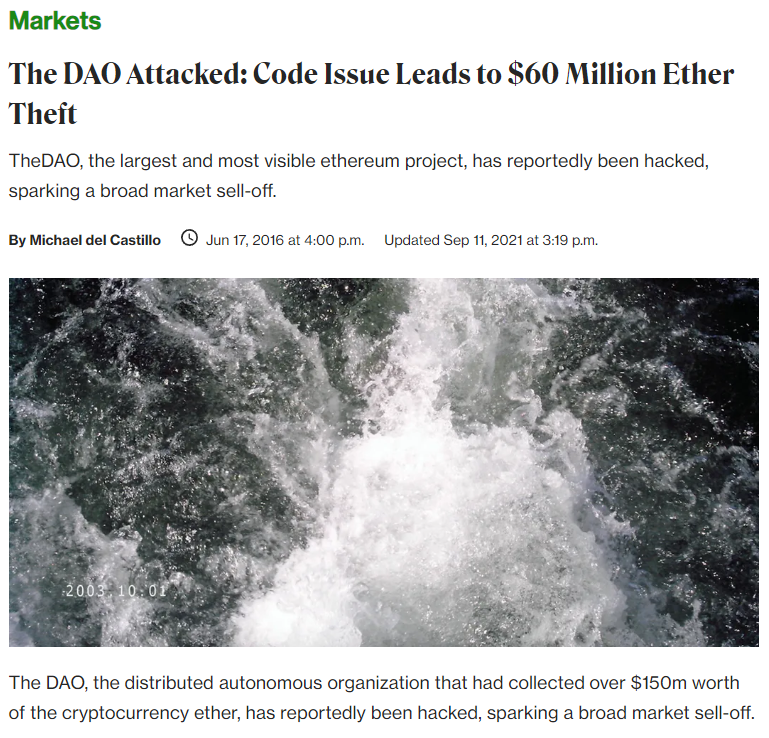
スマートコントラクト上では多額の資産がやり取りされたり保管されたりするため、ハッカーにとって格好の標的になります。コードのわずかなミスが、巨額の資金流出につながることもあります。その代表例が、Ethereumのブロックチェーンで起きたDAOへの攻撃です。この事件では約6,000万ドル相当のETHが盗まれ、Ethereumネットワークはハードフォークによる大規模な変更を余儀なくされました。
ブロックチェーン上の取引は取り消せないため、プロジェクトのコードを堅牢に保つことが極めて重要です。ブロックチェーンの強固なセキュリティは、いったん問題が起きた後の資金回収や事態の修復を難しくします。だからこそ、脆弱性を未然に防ぐため、考えられる対策をあらかじめ講じるのが賢明です。
スマートコントラクト監査はどう進む?
監査会社によって多少の違いはありますが、スマートコントラクト監査の進め方はおおむね共通しています。一般的な流れは次のとおりです。
- Initiate the definition of the audit’s scope. The smart contract itself and the specifications of the project are delineated by the project stakeholders, outlining their intended function, as well as the comprehensive architectural design. These specifications serve as a guide for the audit team to comprehend the project’s objectives while coding and implementing it.
- Furnish an initial cost estimate based on the extent of the required tasks.
- Perform testing procedures. The precise nature of these tests will vary contingent on the audit team, the tools they employ for analysis, and their methodologies. Typically, a combination of manual and automated tests is executed.
- Formulate a preliminary version of the report enumerating identified issues, subsequently delivering it to the project team for their input and subsequent rectifications.
- Disseminate the final report, taking into account any measures undertaken by the project team to rectify the highlighted concerns.
スマートコントラクト監査の主な観点
ガス効率
スマートコントラクト監査では、ガス効率も重要な評価項目です。監査ではブロックチェーン取引の安全性だけでなく、処理効率や最適化の度合いも確認します。コントラクトによっては、目的を果たすために複雑な取引を連鎖させることがあります。Ethereumのようなプラットフォームではガス代が高額になる場合もあり、効率的なコントラクトなら取引コストを大幅に抑えられます。
コントラクトの処理を最適化できているかどうかは、開発者の技量を測る目安にもなります。非効率な処理が増えると、失敗のリスクも高まるため、無駄を避けることが欠かせません。特にガス代が高騰すると、スマートコントラクトの実行が失敗することがあります。ガス上限を低く設定している場合は、さらにそのリスクが高まります。
コントラクトの脆弱性
監査では、コントラクトの脆弱性も重点的に調べます。すぐに見つかる問題もあれば、資金を奪うための巧妙な手口を伴うエクスプロイトも数多くあります。たとえば、脆弱なスマートコントラクトは市場操作に悪用され、フラッシュローン攻撃を引き起こされる可能性があります。こうした問題を見つけるため、監査担当者は負荷テストを行い、悪意ある攻撃を再現します。よくある脆弱性には、次のようなものがあります。
- Reentrancy issues, where a smart contract initiates an external call to another contract prior to the resolution of any effects. This external contract can subsequently cyclically invoke the initial smart contract and engage with it in manners it shouldn’t be privy to, given that the original contract’s balance remains unaltered.
- Integer overflows and underflows are situations in which a smart contract undertakes an arithmetic operation, only to yield an output surpassing the storage capacity (typically set at 18 decimal places). This can culminate in miscalculated amounts.
- Front-running opportunities, where poorly structured code can potentially foreshadow market transactions, affording early insights that enable others to capitalize on this information for personal gain.
プラットフォームのセキュリティ上の脆弱性
監査の対象はコントラクトだけではありません。コントラクトが稼働するプラットフォームや、分散型アプリケーション(DApps)との連携に使われるAPIも調査されます。ここに脆弱性があると、分散型サービス妨害(DDoS)攻撃を受けたり、ウェブサイトのユーザーインターフェース(UI)を改ざんされたりするおそれがあります。その結果、ユーザーが気づかないうちに、悪意あるブロックチェーンアプリへウォレットを接続してしまう可能性もあります。
「監査レポート」とは?
監査が終わると、詳細な監査レポートが提出されます。透明性を保つため、プロジェクトは調査結果をコミュニティに公開する必要があります。レポートでは通常、見つかった問題を重大度に応じて「致命的」「重大」「軽微」などに分類します。また、各問題への対応状況も記載され、最終版の公開前にプロジェクトが修正に取り組める期間が設けられます。
標準的なレポートには、要約に加えて、推奨事項、不要なコードの使用例、コーディング上の誤りがある箇所を特定した詳細な分析が含まれます。最終版が公開される前に、プロジェクトにはレポートで指摘された問題に対応するための期間が与えられます。
スマートコントラクト監査はどこに依頼できる?
高い評価を得ているスマートコントラクト監査サービスは数多くあります。中でも特に知名度の高いサービスが2つあります。監査を依頼するには、見積もりを申し込み、必要な情報を提出します。
CertiK
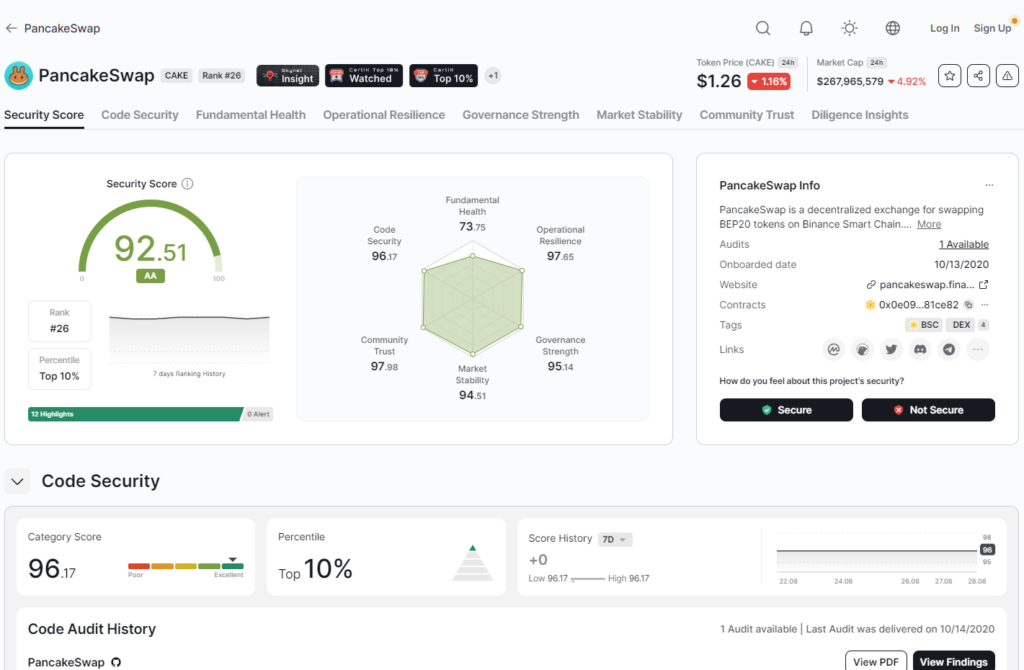
CertiKは、スマートコントラクト監査の有力企業として知られています。これまで数多くのプロジェクトが、コントラクトの精査をCertiKに依頼してきました。その代表例が、Binance Smart Chain(BSC)最大の自動マーケットメーカー(AMM)であるPancakeSwapです。
さらに、Binance Labsの支援を受けたプロジェクトの大半が、CertiKによる包括的なコントラクト監査を選んでいます。監査を受けたプロジェクトは、比較や安全性スコアの確認ができるランキングに掲載されています。CertiKの監査対象はEthereumに限らず、BSCやPolygonのプロジェクトにも及びます。
ConsenSys Diligence
Ethereumの共同創設者Joseph Lubinが率いるConsenSys Diligenceは、暗号資産業界で存在感を示す組織です。ConsenSysはブロックチェーン開発の分野で高い評価を得ています。その一部門であるConsenSys Diligenceは、Ethereumのスマートコントラクト監査を専門としています。また、Ethereum Virtual Machine(EVM)のコントラクトにありがちなエラーを検出する自動監査サービスも提供しています。
スマートコントラクト監査の費用は?
監査費用は、調査対象となるスマートコントラクトの数によって変わります。米国では、監査費用は一般に数千ドルほどです。大規模なプロジェクトでは、1万ドルを超えることも珍しくありません。また、依頼先となる監査会社の知名度や実績によっても費用は左右されます。
まとめ
投資家とユーザーの双方にとって心強いことに、スマートコントラクト監査は品質を判断する広く認められた基準になりました。ただし、ほぼすべてのプロジェクトが監査を受けるようになった今、監査済みというだけでは価値を測りにくくなっています。だからこそ、監査結果を自分で確認することが大切です。専門知識がなくても、指摘内容を読み、懸念点がどれほど深刻かを見極めるだけで参考になります。
監査レポートを読むとき、内容を以前より理解しやすくなっていれば幸いです。投資を決める際は、常に全体像を捉え、入手できる情報をすべて踏まえて判断しましょう。