Digitale Vermögenswerte aufzubewahren ist praktisch. Gleichzeitig steigt dadurch das Risiko, dass Betrüger und Hacker an Ihr Geld gelangen. Cyberkriminelle entwickeln ihre Methoden ständig weiter, um Kryptowährungen zu stehlen. Eine davon ist der SIM-Swap-Angriff. Auf diese Masche sind sogar erfahrene Größen der Kryptobranche hereingefallen, darunter Vitalik Buterin. Doch wie funktioniert ein SIM-Swap-Angriff genau – und wie schützen Sie Ihre Kryptowährungen vor dieser immer häufigeren Betrugsmasche? Hier erfahren Sie, wie SIM-Swap-Betrug abläuft und was Sie dagegen tun können.
Was ist ein SIM-Swap-Angriff auf Kryptowährungen?
Bei einem SIM-Swap-Angriff übernimmt ein Betrüger die Telefonnummer des Opfers, indem er die SIM-Karte auf ein anderes Gerät übertragen lässt. So kann er Sicherheitsmaßnahmen wie die Zwei-Faktor-Authentifizierung (2FA) umgehen und sich unbefugten Zugriff auf die Kryptowährungskonten des Opfers verschaffen. Ist der Hacker erst einmal im Konto, kann er digitale Vermögenswerte – darunter Kryptowährungen und andere wertvolle Güter – rasch übertragen und stehlen.
Wie läuft ein SIM-Swap-Angriff ab?
Bei einem SIM-Swap-Angriff übernimmt der Angreifer im Grunde Ihre Mobilfunknummer. Dazu überträgt er zunächst die SIM-Karte (Subscriber Identity Module) von Ihrem Gerät auf sein eigenes. Das kann auf zwei Arten geschehen: Der Angreifer stiehlt Ihr Handy und nimmt die SIM-Karte heraus – oder er gibt sich als Sie aus und setzt Social Engineering ein, um Ihren Mobilfunkanbieter dazu zu bringen, die SIM-Karte aus der Ferne einem neuen Gerät zuzuordnen.
Sobald der Hacker die SIM-Karte erfolgreich auf sein Handy übertragen hat, funktioniert sie wie Ihre eigene. Eingehende Anrufe und SMS werden an sein Gerät weitergeleitet. Bei ausgehenden Anrufen wird den Angerufenen Ihre Telefonnummer angezeigt. Wer Ihre Nummer kontrolliert, kann gängige Sicherheitsvorkehrungen wie die Zwei-Faktor-Authentifizierung (2FA) umgehen. Denn mit Einmalpasswörtern, die per SMS eingehen, erhält der Angreifer oft mühelos Zugriff auf Ihre Onlinekonten.
Manche Websites sind schlecht gesichert und lassen Nutzer ihr Konto allein dadurch zurücksetzen, dass sie eine verifizierte Telefonnummer bestätigen. Ein Hacker kann diese Schwachstelle ausnutzen, indem er den Kundenservice einer Website kontaktiert und das Passwort des Opfers zurücksetzen lässt – ohne weitere Angaben zur Identitätsprüfung machen zu müssen. Deshalb sind SIM-Swap-Angriffe besonders gefährlich: Sie können eine Vielzahl von Online-Diebstählen und Betrugsfällen ermöglichen.
Welche Folgen haben SIM-Swap-Angriffe für Kryptohändler und Anleger?
Nach einem SIM-Swap-Angriff kann sich ein Hacker mühelos Zugang zu verschiedenen Online-Kryptowallets verschaffen und damit möglicherweise Ihr gesamtes digitales Vermögen gefährden. Ist er erst einmal im Konto, kann er Ihre Token schnell auf sein eigenes Konto übertragen und Ihr Guthaben leerräumen. Wenn Ihr Wallet mit gespeicherten Kreditkarten oder Bankkonten verknüpft ist, über die Sie Kryptowährungen kaufen, kann der Hacker diese Daten ebenfalls ausnutzen – nicht nur, um weiteres Geld zu stehlen, sondern auch, um sich selbst Kryptowährungen zu kaufen. Besonders gefährlich ist SIM-Swapping für Menschen, die intensiv Web3-Angebote nutzen, für die eine Internetverbindung erforderlich ist. Cold Wallets bieten zwar möglicherweise mehr Sicherheit, doch jeder Dienst, bei dem Sie Ihre Telefonnummer mit einem Konto verknüpfen können, ist potenziell anfällig für einen SIM-Swap-Angriff.
SIM-Swapping birgt erhebliche Risiken für Kryptohändler. Nach zahlreichen Datenlecks und Phishing-Angriffen hat sich die Zwei-Faktor-Authentifizierung (2FA) per Telefon als eine der wichtigsten Sicherheitsmaßnahmen etabliert. Viele Nutzer glauben fälschlicherweise, 2FA schütze ihre Konten vollständig. Tatsächlich lässt sich die Zwei-Faktor-Authentifizierung bei einem SIM-Swap-Angriff jedoch relativ leicht umgehen. So können Hacker die persönlichen Konten von Händlern und Anlegern kompromittieren – mit möglicherweise verheerenden finanziellen Folgen.
Warnzeichen für einen SIM-Swap-Angriff auf Kryptowährungen erkennen
Wenn Sie einen SIM-Swap-Angriff frühzeitig erkennen, können Sie handeln, bevor die Situation eskaliert. Eines der wichtigsten Warnzeichen: Ihr Handy kann plötzlich keine Anrufe mehr tätigen und keine SMS mehr versenden. Der Grund: Der Hacker hat die Kontrolle über Ihre SIM-Karte übernommen und die Karte in Ihrem Gerät funktioniert nicht mehr. Eine WLAN-Verbindung kann zwar weiterhin möglich sein, doch mobile Daten stehen Ihnen für wichtige Dinge wie Telefonate und Textnachrichten nicht mehr zur Verfügung.
Viele Hacker kennen dieses typische Warnzeichen und versuchen deshalb möglicherweise, Sie dazu zu bringen, Ihr Handy auszuschalten, bevor sie ihren Plan umsetzen. Zahlreiche Betroffene berichten, dass sie kurz vor dem SIM-Swap mit einer Flut von Anrufen und Nachrichten überhäuft wurden. Auch verdächtige SMS oder E-Mails können dem Angriff vorausgehen: Der Hacker versucht womöglich, Sie mit Phishing an persönliche Daten zu bringen, um leichter auf Ihre Konten zugreifen zu können. Mobilfunkanbieter informieren ihre Kunden in der Regel über einen SIM-Kartenwechsel. Prüfen Sie deshalb regelmäßig Ihre E-Mails auf Hinweise zu einer bevorstehenden Aktivierung.
SIM-Swap-Angriffe in der Kryptobranche
Ein SIM-Swap-Angriff auf Kryptowährungen kann verheerende Folgen haben: Oft gehen damit erhebliche finanzielle Verluste und Eingriffe in die Privatsphäre einher. Im Folgenden finden Sie einige bekannte Fälle von SIM-Swapping, die zuletzt für Schlagzeilen sorgten.
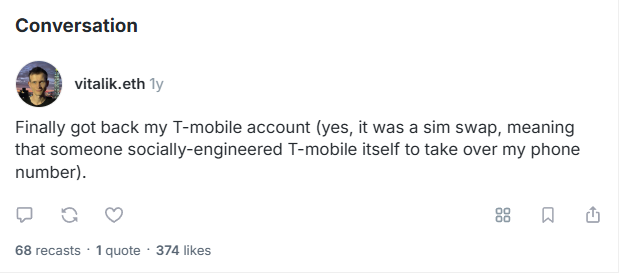
SIM-Swap-Angriff auf Vitalik Buterin bei X
Bei einem besonders beunruhigenden Vorfall kombinierten Hacker einen SIM-Swap-Angriff mit einer Phishing-Masche und stahlen so Kryptowährungen im Wert von über 691.000 US-Dollar. Der aufwendige Angriff begann mit einem SIM-Swap gegen Vitalik Buterin, den Gründer von Ethereum. Ziel war es, die Kontrolle über sein Konto bei X/Twitter zu übernehmen. Da seine Telefonnummer direkt mit dem Konto verknüpft war, konnten die Hacker ohne Passwort darauf zugreifen. Anschließend veröffentlichten sie von Buterins Konto aus einen betrügerischen Phishing-Link. Nutzer verschiedener sozialer Medien, die darauf klickten, wurden daraufhin um ihre Kryptowährungen und NFTs gebracht.
SIM-Swap-Angriff durch PlugwalkJoe
Ein britischer Hacker, der unter dem Namen PlugwalkJoe bekannt ist, stahl mit SIM-Swapping Kryptowährungen im Wert von knapp 800.000 US-Dollar. Dabei nahm er gezielt hochrangige Führungskräfte eines Kryptounternehmens ins Visier. Nach dem SIM-Swap verschaffte er sich Zugriff auf die Onlinekonten des Unternehmens und überwies umgehend 7 BTC, 407 ETH sowie eine beträchtliche Menge weiterer Kryptowährungen auf sein Wallet.
SIM-Swap-Angriff auf friend.tech
Die Konten von friend.tech in den sozialen Medien wurden Opfer eines weiteren schweren SIM-Swap-Betrugs. Bei dem besorgniserregenden Angriff stahl ein Hacker mithilfe dieser Methode innerhalb von weniger als 24 Stunden Ether-Token im Wert von rund 385.000 US-Dollar. Daraufhin nutzten zahlreiche bekannte friend.tech-Nutzer die sozialen Medien, um auf die erheblichen Gefahren von SIM-Swapping aufmerksam zu machen und ihre Erfahrungen mit anderen zu teilen.
Lässt sich ein SIM-Swap-Angriff verhindern?
Lassen sich SIM-Swap-Angriffe auf Kryptowährungen überhaupt verhindern? Angesichts der derzeitigen Sicherheitsvorkehrungen bei Mobilfunk- und Kryptounternehmen ist das schwierig. Viele bestehende Schutzmaßnahmen auf verschiedenen Plattformen machen es Angreifern leicht, durch einen SIM-Swap die Kontrolle über ein Konto zu übernehmen. Auch die Mobilfunkanbieter unternehmen nicht genug, um SIM-Swaps zu verhindern. In den USA gibt es derzeit keine Vorschriften, die Mobilfunkanbieter verpflichten, die Identität ihrer Kunden zu bestätigen, bevor sie eine SIM-Karte einem anderen Gerät zuordnen.
Damit liegt die Verantwortung, SIM-Swap-Angriffe zu verhindern, größtenteils bei den Nutzern. Gehen Sie nicht davon aus, dass jede Plattform alles in ihrer Macht Stehende tut, um Ihr Kryptokonto zu schützen. Ergreifen Sie stattdessen selbst vorbeugende Maßnahmen. Wenn Sie sich gründlich über Sicherheitsrichtlinien informieren und die empfohlenen Schutzmaßnahmen befolgen, können Sie das Risiko, Opfer eines SIM-Swap-Betrugs zu werden, deutlich senken.
So schützen Sie sich vor SIM-Swap-Angriffen
Zwar haben die meisten Websites und Mobilfunkanbieter noch keine wirksamen Schutzmaßnahmen gegen SIM-Swap-Angriffe eingeführt, doch Sie können selbst einiges für Ihre Sicherheit tun. Mit den folgenden Maßnahmen verringern Sie das Risiko, Opfer eines solchen Angriffs zu werden.
- Geben Sie Ihre Telefonnummer nicht weiter: Hacker müssen die Telefonnummer kennen, die sie für einen SIM-Swap übernehmen wollen. Veröffentlichen Sie Ihre Nummer deshalb nicht im Internet und teilen Sie sie nicht mit Fremden. Je weniger Menschen Ihre Telefonnummer kennen, desto schwieriger wird es für Hacker, Sie ins Visier zu nehmen.
- Verwenden Sie online ein Pseudonym: Frühere SIM-Swap-Fälle zeigen, dass Hacker die Telefonnummer eines Opfers leichter herausfinden, wenn sie dessen echten Namen kennen. Verwenden Sie online ein Pseudonym oder einen Alias, wird es für Hacker schwieriger, die nötigen Informationen für einen erfolgreichen SIM-Swap zu sammeln.
- Trennen Sie Ihre Telefonnummer von bestimmten Konten: Manche Plattformen, etwa X/Twitter, erlauben es jedem, der die entsprechende Telefonnummer kennt, auf ein Konto zuzugreifen. Informieren Sie sich über die Regeln zum Zurücksetzen von Passwörtern, bevor Sie einem Unternehmen Ihre Kryptowährungen oder Finanzdaten anvertrauen. So können Sie herausfinden, ob es für mehr Sicherheit sinnvoll ist, Ihre Telefonnummer vom Konto zu trennen.
- Bewahren Sie Ihre Kryptowährungen in einer Cold Wallet auf: Eine der wirksamsten Maßnahmen gegen SIM-Swap-Angriffe ist eine Cold Wallet, die ohne Internetverbindung funktioniert. Bei vielen dieser Wallets gibt es keine Funktion zum Zurücksetzen des Passworts, die SIM-Swap-Betrüger für den Zugriff auf Ihre Konten ausnutzen könnten. Dadurch sind sie die sicherere Wahl.
- Beachten Sie grundlegende Regeln für sicheres Verhalten im Internet: Bei vielen erfolgreichen SIM-Swap-Angriffen erbeuten die Täter zusätzlich persönliche Angaben wie Ihr Passwort oder Geburtsdatum. Wenn Sie grundlegende Sicherheitsregeln für den Umgang mit Kryptowährungen befolgen, können Sie solche sensiblen Daten schützen und sich besser absichern.
- Nutzen Sie eine andere Methode zur Zwei-Faktor-Authentifizierung: Nicht alle 2FA-Systeme verwenden Telefonnummern, um Ihre Identität zu bestätigen. Erwägen Sie eine Authentifizierungs-App, bei der Sie keinen Code per SMS oder Anruf erhalten müssen. Das kann Ihre Sicherheit insgesamt erhöhen.
Was tun, wenn Sie Opfer eines SIM-Swap-Angriffs auf Kryptowährungen werden?
Wenn SIM-Swap-Betrüger Zugriff auf Ihre Konten erhalten, müssen Sie sofort handeln. Wenden Sie sich zunächst an Ihren Mobilfunkanbieter und schildern Sie die Situation. Bitten Sie darum, Ihre Nummer vorübergehend zu sperren oder wieder Ihrer ursprünglichen SIM-Karte zuzuordnen. Dokumentieren Sie Ihre Beschwerde und halten Sie fest, falls der Anbieter Ihre SIM-Karte nicht ausreichend geschützt hat. Diese Informationen können wichtig werden, wenn Sie den Fall später eskalieren müssen.
Kümmern Sie sich anschließend um Ihre Kryptowährungskonten. Bis Ihr Mobilfunkanbieter die SIM-Karte wiederhergestellt hat, kann einige Zeit vergehen. Entfernen Sie daher umgehend Ihre Telefonnummer aus allen Konten bei Kryptodiensten und Banken. Deaktivieren Sie außerdem die Zwei-Faktor-Authentifizierung, die auf Ihrer Telefonnummer basiert. Ändern Sie Ihre Passwörter und wenden Sie sich an die Kundenservices der von Ihnen genutzten Plattformen. Fragen Sie, ob Ihre Konten gesperrt oder mit zusätzlichen Sicherheitsmaßnahmen geschützt werden können.
Sobald Sie den SIM-Swap-Angriff abgewehrt haben, sollten Sie alles daransetzen, verlorenes Geld zurückzuerlangen. Melden Sie den Vorfall der Polizei, damit diese bei der Suche nach den Hackern helfen kann. Kontaktieren Sie außerdem den Kundenservice Ihrer Bank und aller von Ihnen genutzten Kryptobörsen. Manche Plattformen können unbefugte Transaktionen möglicherweise rückgängig machen oder Betrugsopfern das Geld auf ihre Konten zurückerstatten. Wenn Sie Ihr Geld weder über die Börse noch von den Hackern zurückbekommen, können Sie sich rechtlich beraten lassen und gegebenenfalls eine Klage einreichen, um Schadensersatz zu verlangen.
Fazit
SIM-Swapping hat sich zu einer beunruhigenden neuen Methode entwickelt, mit der Hacker unbefugt auf persönliche Konten zugreifen. Dabei nutzen sie Verfahren zum Zurücksetzen von Passwörtern oder zur Anmeldung aus, die stark von Telefonnummern abhängen, und umgehen so zahlreiche Schutzmaßnahmen. Sichern Sie Ihre persönlichen Daten und behalten Sie Ihre Konten aufmerksam im Blick, damit Sie ungewöhnliche oder verdächtige Aktivitäten schnell bemerken. Mit diesen Vorsichtsmaßnahmen können Sie Ihre Sicherheit deutlich erhöhen.