資金をデジタルで管理すれば便利な一方、詐欺師やハッカーに狙われるリスクもあります。サイバー犯罪者は暗号資産を盗む手口を次々と編み出しており、その一つが「SIMスワップ」です。この攻撃は、暗号資産業界の著名人であるVitalik Buterinでさえ欺かれたほどです。SIMスワップ攻撃とは、いったいどのようなものでしょうか。また、増加するこの種の詐欺から暗号資産を守るには、どうすればよいのでしょうか。手口と対策を見ていきましょう。
SIMスワップ攻撃とは?
SIMスワップ攻撃とは、被害者のSIMカード情報を複製するハッキング手法です。攻撃者はこの手口で二要素認証(2FA)を回避し、被害者の暗号資産口座に不正アクセスします。口座への侵入に成功すると、暗号資産をはじめとするデジタル資産や、ほかの貴重な資産をすばやく送金し、盗み出すことができます。
SIMスワップ攻撃の仕組み
SIMスワップ攻撃は、攻撃者が被害者の携帯電話番号を実質的に乗っ取る巧妙なハッキング手法です。まず、攻撃者は被害者の端末からSIMカード(加入者識別モジュール)の情報を自分の端末へ移します。方法は主に二つ。端末を盗んでSIMカードを抜き取るか、被害者になりすましてソーシャルエンジニアリングを仕掛け、携帯電話会社にSIMを別の端末へ遠隔で切り替えさせます。
SIM情報を自分の端末に移すことに成功すると、その端末は被害者の携帯電話と同じように機能します。着信やSMSはすべて攻撃者の端末に届き、攻撃者が発信した電話には、相手の画面に被害者の電話番号が表示されます。電話番号を掌握すれば、SIMスワップ攻撃者は二要素認証(2FA)などの一般的なセキュリティ対策を直接すり抜けられます。SMSでワンタイムパスワードを受け取り、被害者のオンラインアカウントに簡単に侵入できるのです。
セキュリティ対策が不十分なウェブサイトでは、登録済みの電話番号を確認するだけでアカウントのパスワードを再設定できる場合があります。攻撃者はこの仕組みを悪用し、追加の本人確認情報を提示せずに、ウェブサイトのカスタマーサポートへ被害者のアカウントのパスワード再設定を依頼できます。SIMスワップ攻撃がとりわけ危険なのは、さまざまなオンライン窃盗や詐欺につながるからです。
SIMスワップ攻撃は暗号資産の取引や投資にどう影響する?
SIMスワップ攻撃を受けると、ハッカーは複数のオンライン暗号資産ウォレットに簡単にアクセスし、保有するデジタル資産全体を危険にさらすおそれがあります。侵入後は、トークンを自分の口座へすばやく送金し、資金をすべて抜き取ることも可能です。暗号資産を購入するために、ウォレットを登録済みのクレジットカードや銀行口座と連携している場合、盗みをさらに重ねるだけでなく、自分のために暗号資産を購入される可能性もあります。インターネット接続が必要なWeb3サービスを頻繁に利用する人にとって、SIMスワップは特に危険です。コールドウォレットはより高い安全性を期待できますが、電話番号をアカウントに登録できるサービスは、どれもSIMスワップ攻撃の標的になり得ます。
SIMスワップは、暗号資産の取引を行う人にとって大きなリスクです。相次ぐ情報漏えいやフィッシング詐欺を背景に、電話番号を使った二要素認証(2FA)は代表的なセキュリティ対策となりました。2FAを設定すればアカウントを完全に守れると誤解している人も少なくありません。しかし、SIMスワップ攻撃を受ければ、二要素認証は比較的簡単に回避されてしまいます。こうした攻撃によって、取引を行う人や投資家の個人アカウントが侵害され、深刻な金銭的損失につながるおそれがあります。
SIMスワップ攻撃の兆候を見分ける
SIMスワップ攻撃の兆候に気づけば、事態が深刻化する前に対処しやすくなります。特に注意したいのは、突然、電話をかけたりSMSを送ったりできなくなることです。攻撃者にSIMを乗っ取られると、端末に入っているSIMカードは使えなくなります。Wi-Fiには接続できても、電話やSMSなどに必要なモバイル通信は使えなくなります。
攻撃者も、SIMスワップを見破る手がかりがこの症状だと知っており、攻撃を実行する前に被害者を誘導して端末の電源を切らせようとすることがあります。被害に遭った人の多くは、SIMが切り替わる直前に、電話やメッセージが大量に届いたと報告しています。また、攻撃者が個人情報を集め、アカウントへの侵入を容易にするためにフィッシングを仕掛けている場合、切り替えの前に不審なSMSやメールが届くこともあります。通常、携帯電話会社はSIMの切り替えを顧客に通知します。SIMの有効化予定に関するメールが届いていないか、こまめに確認しましょう。
暗号資産をめぐるSIMスワップ攻撃の事例
SIMスワップ攻撃は、深刻な金銭的損失や個人情報の侵害を招くことがあります。ここでは、最近報道された著名な攻撃事例をいくつか紹介します。
XでのVitalik Buterinを狙ったSIMスワップ攻撃
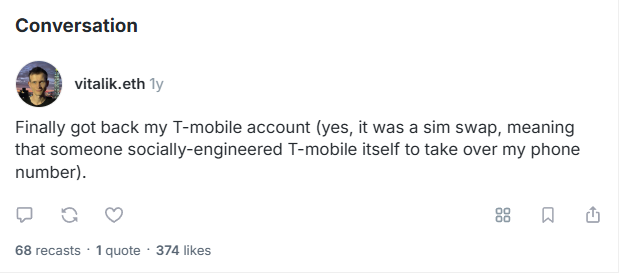
特に衝撃的だったのが、SIMスワップ攻撃とフィッシングを組み合わせた巧妙な犯行です。被害額は69万1,000米ドルを超えました。攻撃者はEthereumの創設者Vitalik Buterinを狙ってSIMを乗っ取り、X(旧Twitter)のアカウントを掌握しようとしました。電話番号がアカウントに直接ひも付いていたため、パスワードを知らなくても侵入できました。Buterinのアカウントを乗っ取った後、攻撃者は偽のフィッシングリンクを投稿。さまざまなソーシャルメディアの利用者がリンクをクリックし、暗号資産やNFTを次々と盗まれました。
PlugwalkJoeによるSIMスワップ攻撃
PlugwalkJoeの名で知られる英国人ハッカーは、SIMスワップを使い、80万米ドル近く相当の暗号資産を盗みました。暗号資産企業の幹部を狙った犯行です。SIMを乗っ取って企業のオンラインアカウントに侵入し、7 BTC、407 ETHと、ほかの多額の暗号資産を自分のウォレットにすばやく移しました。
friend.techを狙ったSIMスワップ攻撃
ソーシャルメディアのfriend.techのアカウントも、再び大規模なSIMスワップ詐欺の被害に遭いました。ハッカーはSIMスワップの手口を使い、24時間足らずで約38万5,000米ドル相当のイーサ(ETH)を盗みました。この侵害を受け、friend.techの著名な利用者たちはソーシャルメディアで注意を呼びかけ、SIMスワップの深刻な危険性について、自身の経験や知見を共有しました。
SIMスワップ攻撃は防げる?
SIMスワップ攻撃を完全に防ぐことはできるのでしょうか。携帯電話会社や暗号資産関連企業の現状を考えると、こうした攻撃を防ぐのは非常に難しい場合があります。さまざまなプラットフォームのセキュリティ対策には、悪意ある攻撃者がアカウントを簡単に乗っ取れてしまうものもあります。携帯電話会社も、SIMスワップを防ぐための取り組みが十分とは言えません。米国では現在、携帯電話会社に対し、SIM(加入者識別モジュール)を別の端末へ移す前に顧客の本人確認を義務づける規制はありません。
そのため、SIMスワップ攻撃の防止は、主に利用者自身の責任となります。どのプラットフォームも暗号資産口座を守るために万全を尽くしている、と思い込んではいけません。自分で対策を講じることが大切です。セキュリティ方針をよく調べ、推奨される安全対策に従えば、SIMスワップ詐欺の被害に遭うリスクを大きく減らせます。
SIMスワップ攻撃から身を守る方法
多くのウェブサイトや携帯電話会社が、SIMスワップ攻撃への有効な対策をまだ講じていないのは事実です。それでも、自分でセキュリティを高める方法はいくつもあります。次の対策を実践すれば、被害に遭うリスクを大幅に抑えられます。
- 電話番号をむやみに公開しない:ハッカーは、SIMスワップで複製する電話番号を知る必要があります。番号をネットに投稿したり、知らない人に教えたりするのは避けましょう。電話番号を非公開にしておくほど、攻撃者に狙われにくくなります。
- ネット上では別名を使う:過去のSIMスワップ事例からは、被害者の本名を知っていると、ハッカーが電話番号を入手しやすくなることがうかがえます。オンラインで仮名や別名を使えば、攻撃者がSIMスワップに必要な情報を集めにくくなります。
- 一部のアカウントから電話番号を切り離す:X(旧Twitter)のように、該当する電話番号さえあればアカウントにアクセスできるサービスもあります。暗号資産や金融情報を預ける前に、各社のパスワード再設定の手順を確認しましょう。安全性を高めるために、アカウントから電話番号を削除すべきか判断する材料になります。
- 暗号資産はコールドウォレットで保管する:SIMスワップ攻撃を防ぐ有効な方法の一つが、インターネットに接続せずに使うコールドウォレットの利用です。こうしたウォレットの多くには、SIMスワップ攻撃者がアカウントへの侵入に悪用するパスワード再設定機能がなく、より安全な選択肢となります。
- 基本的なネット安全対策を守る:SIMスワップ攻撃の成功には、パスワードや生年月日など、追加の個人情報の入手が必要となる場合もあります。暗号資産を扱ううえでの基本的な安全対策を守り、こうした機密情報を保護しましょう。
- 別の二要素認証方法を使う:二要素認証(2FA)のすべてが、本人確認に電話番号を使うわけではありません。SMSや電話でコードを受け取らずに安全な本人確認ができる認証アプリを利用すれば、セキュリティをさらに高められます。
SIMスワップ攻撃の被害に遭ったら、どうすればいい?
SIMスワップ攻撃でアカウントに侵入されたら、すぐに行動することが重要です。まず携帯電話会社に連絡し、状況を説明してください。電話番号を一時的に停止するか、元のSIMカードで使えるように戻すよう依頼しましょう。申し立ての内容を記録し、SIMを適切に保護できなかった経緯も残してください。後で問題を上申する際に必要になる場合があります。
次に、暗号資産関連のアカウントに対処します。携帯電話会社がSIMを復旧するまで時間がかかる可能性があるため、暗号資産口座や銀行口座から電話番号をすみやかに削除してください。電話番号を使った二要素認証も無効にしましょう。さらに、パスワードを変更し、利用している各プラットフォームのカスタマーサポートへ連絡してください。口座を凍結できるか、追加のセキュリティ対策を設定できるか確認しましょう。
SIMスワップ攻撃を食い止めたら、失った資金を取り戻すための対応に移ります。地元の警察に被害を届け出て、ハッカーの特定に役立ててもらいましょう。利用している銀行や暗号資産取引所のカスタマーサポートにも連絡してください。不正な取引を取り消したり、詐欺被害に遭った人の口座へ資金を戻したりできるプラットフォームもあります。取引所やハッカーから資金を取り戻せない場合は、弁護士に相談し、損失の補償を求めて訴訟を起こすことも検討できます。
まとめ
SIMスワップは、ハッカーが個人アカウントに不正アクセスするための、厄介で巧妙な手口として広がっています。電話番号に大きく依存するパスワード再設定やログイン手順を悪用し、利用者を守るためのセキュリティ対策をすり抜けます。被害を防ぐには、個人情報を安全に管理し、アカウントに不審な動きがないか注意深く確認することが欠かせません。こうした対策を取れば、全体的なセキュリティを大きく高められます。