Seit dem Aufkommen der dezentralen Finanzwirtschaft (DeFi) hat sich stark verändert, wie Menschen Kryptowährungen wahrnehmen und nutzen. Besonders deutlich zeigt sich das an unabhängigen Finanzplattformen, die verschiedene Formen der Krypto-Kreditvergabe anbieten und damit sowohl Kreditnehmern als auch Kreditgebern beträchtlichen Mehrwert bieten.
Eine Kreditart, die im DeFi-Ökosystem besonders schnell an Beliebtheit gewonnen hat, ist der Flash Loan. Damit können Kreditnehmer innerhalb kürzester Zeit Arbitragechancen nutzen. Sie leihen sich die nötigen Mittel, kaufen damit einen Krypto-Asset, verkaufen ihn rasch wieder, zahlen den Kredit zurück und erzielen einen Gewinn – und das alles innerhalb einer einzigen Transaktion.
So clever das Konzept und so wirksam es in der Praxis auch sein mag: Leider gibt es Menschen, die diese Form der Kreditvergabe ausnutzen. Lies weiter und erfahre mehr über Flash-Loan-Angriffe und darüber, wie du dich davor schützen kannst.
Was ist ein Flash-Loan-Angriff?
Bei einem Flash-Loan-Angriff werden Schwachstellen in der Smart-Contract-Sicherheit einer Plattform ausgenutzt. Der Angreifer leiht sich dabei in der Regel eine beträchtliche Summe, ohne Sicherheiten hinterlegen zu müssen. Anschließend manipuliert er den Kurs einer Kryptowährung auf einer Börse, indem er ihren Wert künstlich steigen oder fallen lässt. Dann verkauft er den Asset rasch auf einer anderen Börse weiter und profitiert von der Kursdifferenz.
Der gesamte Ablauf vollzieht sich in rascher Folge und findet oft innerhalb derselben Transaktion statt. Der Angreifer wiederholt die Manipulation mehrmals hintereinander, schließt den Vorgang ab und verschwindet, ohne eine nachvollziehbare Spur zu hinterlassen.
Was ist ein Flash Loan?
Die rasante Entwicklung des Kreditgeschäfts in der dezentralen Finanzwirtschaft (DeFi) hat maßgeblich dazu beigetragen, dass Krypto-Kredite immer beliebter werden. Besonders attraktiv sind Flash Loans, weil sie die Möglichkeiten moderner Blockchain-Technologie voll ausschöpfen.
Bei einem Flash Loan kann sich ein Kreditnehmer Geld leihen, ohne Sicherheiten hinterlegen zu müssen. Wie ist das möglich? Die gesamte Kreditvergabe und Rückzahlung läuft über einen Smart Contract der Plattform innerhalb einer einzigen Blockchain-Transaktion ab.
Der Kreditnehmer muss also schnell handeln und den Kredit in kürzester Zeit zurückzahlen. Scheitert ein Teil des Ablaufs – etwa weil der Kreditnehmer nicht zurückzahlt –, wird die Transaktion automatisch rückgängig gemacht, als hätte sie nie stattgefunden.
Das Prinzip ist einfach und äußerst effizient. Anders als bei herkömmlichen Krediten mit Sicherheiten sind bei Flash Loans weder Sicherheiten noch Bonitätsprüfungen oder Verwaltungsaufwand nötig. Kreditnehmer können sofort über große Mengen an Stablecoins verfügen und sie ebenso schnell für den gewünschten Zweck einsetzen.
Genau das machen manche Trader auf verschiedenen DeFi-Plattformen. Nutzer von Plattformen wie Aave können beispielsweise Flash Loans aufnehmen, Arbitragechancen nutzen, den Kredit zurückzahlen und den Gewinn einstreichen.
Das System automatisiert den gesamten Kreditvergabe- und Aufnahmeprozess. Läuft alles nach Plan, profitieren Kreditgeber und Kreditnehmer von der Transaktion. Geht etwas schief, bricht das System sie ab – und niemand verdient daran.
Wie häufig sind Flash-Loan-Angriffe?
Da sich die Blockchain-Technologie rasant weiterentwickelt, sind Flash-Loan-Angriffe auf DeFi-Plattformen nach wie vor verbreitet. Bislang wurden mehr als 70 DeFi-Schwachstellen ausgenutzt, um große Summen zu stehlen. Die Verluste belaufen sich insgesamt auf rund 1,5 Milliarden US-Dollar. Dieser Trend dürfte sich in den kommenden Jahren fortsetzen, denn DeFi-Plattformen lückenlos abzusichern, bleibt eine Herausforderung.
Ein Hauptproblem ist, dass Entwickler nicht jede denkbare Schwachstelle vorhersehen können – zumal die Blockchain noch ein vergleichsweise junges Feld ist. Hinzu kommen das hohe Entwicklungstempo und die beträchtlichen finanziellen Einsätze, die die Sache zusätzlich verkomplizieren. Wo so viel Geld auf dem Spiel steht, probieren Entwickler oft verschiedene Methoden aus, um mögliche Schwachstellen aufzudecken. Manche Angreifer nutzen Flash Loans, um Fehlberechnungen in Liquiditätspools auszunutzen; andere profitieren von Programmierfehlern oder führen Miner-Angriffe durch.
Ausgerechnet das, was dezentrale Finanzdienstleistungen überhaupt möglich macht – Smart Contracts –, bringt auch Schwachstellen mit sich.
Das Problem: Smart Contracts haben die volle Kontrolle über DeFi-Protokolle. Wer genau versteht, wie sie funktionieren, kann ihre Schwächen ausnutzen und damit Angriffe ausführen.
So entsteht ein heikles Gleichgewicht bei der DeFi-Sicherheit: Auf der einen Seite stehen Können und Fachwissen der Entwickler eines Protokolls, auf der anderen die Hacker, die nach jeder noch so kleinen Lücke suchen.
Eine weitere erhebliche Schwachstelle sind die Kursdaten der Plattformen. Angesichts der vielen Börsen weltweit lässt sich für Krypto-Assets kaum ein einziger, eindeutiger Preis festlegen. Solche Kursunterschiede machen Arbitrage attraktiv: Trader können damit auf legitime Weise von natürlichen Marktschwankungen profitieren. Angreifer mit Flash Loans manipulieren diese Unterschiede jedoch, indem sie plötzliche, künstliche Kursbewegungen auslösen.
Sobald ein Angreifer einen Flash Loan aufgenommen hat, inszeniert er häufig einen künstlichen Ausverkauf, der den Kurs eines Krypto-Assets abstürzen lässt.
Zum Glück gibt es bereits Maßnahmen, um das Missbrauchsrisiko bei unbesicherten Krediten zu verringern. Bevor wir einige dieser Schutzmechanismen näher betrachten, sehen wir uns zunächst ein paar bekannte Flash-Loan-Angriffe an.
Beispiele für Flash-Loan-Angriffe
Im Laufe der Jahre gab es zahlreiche Flash-Loan-Angriffe, von denen einige besonders schwerwiegend waren. Hier sind einige der größten:
Cream Finance
C.R.E.A.M. Finance wurde 2021 mehrfach angegriffen. Einer der bekanntesten Beutezüge belief sich auf satte 130 Millionen US-Dollar. Über einen nicht näher bezeichneten Zeitraum stahlen die Angreifer CREAM-Liquiditätstoken im Wert von mehreren Millionen. Alle Verluste wurden auf der Blockchain erfasst, doch die Täter sind weiterhin auf freiem Fuß.
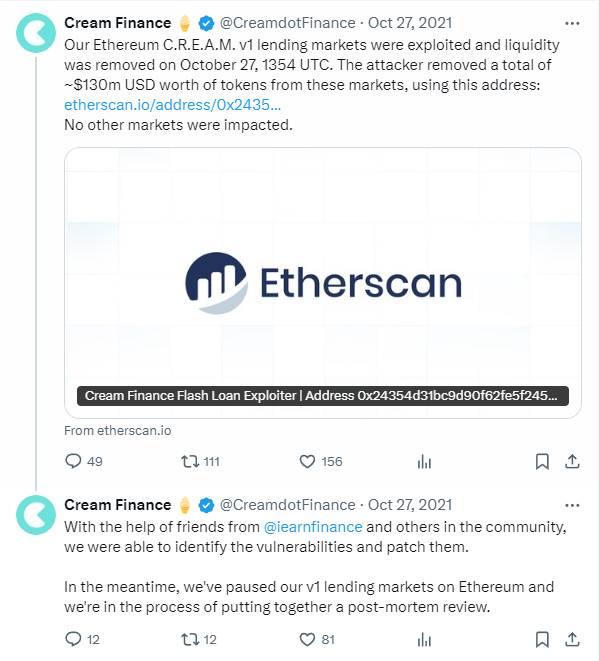
Zum Glück war nur ein Teil der DeFi-Infrastruktur von Cream betroffen; der Fusionspartner Yearn Finance blieb verschont. Wie bei Angriffen auf DeFi-Protokolle häufig der Fall, setzten die Angreifer mehrere Flash Loans ein und manipulierten den Kursfeed des Orakels.
Mit Unterstützung des Yearn-Teams wurde die Schwachstelle rasch behoben.
dYdX
Manche Angriffe auf Protokolle hängen von präzisem Timing und Kursmanipulation ab. Ein Beispiel dafür ist der Flash-Loan-Angriff auf dYdX Anfang 2020. Der Angreifer nahm auf der Plattform einen Flash Loan auf und teilte die Mittel dann auf zwei Handelsplattformen auf: Fulcrum und Compound.
Auf Fulcrum wurde der erste Teil dazu verwendet, ETH in WBTC zu tauschen. Die Order lief über das DEX Uniswap und das Kyber Network. Der damals relativ geringe Liquiditätspool von Uniswap ließ den WBTC-Kurs in die Höhe schnellen.
Den zweiten Teil des Kredits verwendete der Angreifer unterdessen auf Compound, um sich einen WBTC-Flash-Loan zu sichern. Als der WBTC-Kurs auf Uniswap stark anstieg, führte er den Tausch rasch durch und erzielte dank der Kursmanipulation einen beträchtlichen Gewinn.
Alpha Homora
Im Februar 2021 wurde das Alpha-Homora-Protokoll gehackt; der Schaden belief sich auf 37 Millionen US-Dollar. Der Angreifer nutzte die Iron Bank von C.R.E.A.M. Finance und führte dazu eine Reihe von Flash Loans aus. Die Iron Bank ist der Kreditbereich von Alpha Homora.
Die Hacker wiederholten den Angriff mehrmals und häuften CreamY-USD-Token (cyUSD) an, mit denen sie anschließend verschiedene Kryptowährungen liehen. Der Angriff war äußerst ausgeklügelt und bestand aus mehreren Schritten. Im Kern manipulierte der Hacker den sUSD-Pool von HomoraBank v2 zu seinen Gunsten.
Durch eine Reihe von Transaktionen und Flash Loans konnte der Angreifer die Kreditmechanismen zwischen HomoraBank v2 und der Iron Bank ausnutzen. Wer genauer wissen möchte, wie die Hacker vorgingen, findet Einzelheiten im Post-Mortem-Bericht von Alpha Homora.
Außerdem nutzte der Angriff eine Rundungsungenauigkeit bei der Berechnung der Kredite aus, die insbesondere dann auftrat, wenn es nur einen Kreditnehmer gab.
PancakeBunny
Im Mai 2021 wurde PancakeBunny Opfer eines verheerenden Angriffs, bei dem der Hacker fast 3 Millionen US-Dollar erbeutete. Zunächst nahm er über PancakeSwap einen großen BNB-Kredit auf. Während des Angriffs manipulierte er die Handelspaare BUNNY/BNB und USDT/BNB.
Mit einem anschließenden Flash Loan verschaffte sich der Hacker eine beträchtliche Menge an BUNNY-Token, die er umgehend auf den Markt warf. Dann zahlte er den BNB-Kredit zurück und verschwand mit dem Gewinn. Der Angriff ließ den Kurs von PancakeBunny drastisch einbrechen: von 146 US-Dollar auf nur noch 6,17 US-Dollar.
Wie kann ich mich vor einem Flash-Loan-Angriff schützen?
Da die Zahl der Angriffe weiter steigt, gewinnen Sicherheitsexperten immer tiefere Einblicke in die zahlreichen neuen Flash-Loan-Angriffe im Kryptobereich. Zum Glück wurden alle in den Beispielen genannten Schwachstellen inzwischen behoben. Zugleich hat die Wiederkehr solcher Probleme zur Entwicklung von zwei weithin anerkannten Sicherheitslösungen geführt.
DeFi-Sicherheitslösungen einsetzen
Das DeFi-Ökosystem setzt auf modernste Technologien, die das globale Finanzsystem grundlegend verändern. Diese Entwicklung bringt jedoch erhebliche Herausforderungen und Belastungen für das gesamte System mit sich.
Zum Glück gibt es bereits spezialisierte Plattformen, die sich mit den drängenden Sicherheitsproblemen in diesem Bereich befassen. OpenZeppelin ist ein herausragendes Beispiel: Das Unternehmen leistet einen wichtigen Beitrag zum Schutz von Smart Contracts und DeFi-Plattformen insgesamt.
Neben der Prüfung von Smart Contracts bieten Lösungen wie Defender Sentinels einen kontinuierlichen Schutz vor Flash-Loan-Angriffen. Mit diesem innovativen Tool können Entwickler ihre Schutzmaßnahmen automatisieren, ganze Systeme schnell anhalten und nötige Korrekturen umsetzen.
Solche schnellen Reaktionsmöglichkeiten sind entscheidend, um den möglichen Schaden durch einen Flash-Loan-Angriff zu begrenzen.
Große Branchenakteure wie Yearn.finance, Foundation Labs, dYdX, Opyn, The Graph, PoolTogether und viele weitere nutzen die Plattform bereits, um Angriffe auf ihre Systeme wirksam abzuwehren.
Dezentrale Preisorakel
Die meisten Flash-Loan-Angriffe setzen stark auf Kursmanipulation. Um dieser Taktik entgegenzuwirken, sind dezentrale Preisorakel daher besonders wichtig. Zu den bekanntesten zählen Chainlink und Band Protocol. Diese Plattformen erhöhen die Sicherheit verschiedener Protokolle, indem sie präzise und verlässliche Kursdaten für zahlreiche Kryptowährungen bereitstellen.
Angriffe im Bereich der dezentralen Finanzwirtschaft (DeFi) nach dem Muster des dYdX-Vorfalls werden dadurch schwieriger, denn Protokolle sind dann nicht mehr auf eine einzelne dezentrale Börse (DEX) als Quelle für Kursdaten angewiesen.
Alpha Homora nutzt inzwischen den Alpha Oracle Aggregator, um ein erneutes Auftreten früherer Schwachstellen zu verhindern. Mit dem weiteren Wachstum des DeFi-Marktes dürften weitere Systeme mit einem vergleichbaren Schutzniveau entstehen.
Sind Flash Loans risikofrei?
Wenn alles wie vorgesehen funktioniert, können Flash Loans als vollkommen risikofrei gelten. Sowohl Kreditnehmer als auch Kreditgeber profitieren von der Transaktion – vorausgesetzt, sie halten alle Bedingungen des Smart Contracts ein.
Aus Sicht des Kreditgebers wird tatsächlich kein Geld aus der Hand gegeben. Die Mittel sind im Grunde virtuell und werden in das Blockchain-Hauptbuch aufgenommen, sofern der Kreditnehmer alle Anforderungen erfüllt. Kommt es zu einem Zahlungsausfall, wird die Transaktion einfach abgelehnt und die Mittel bleiben unangetastet.
Der Kreditgeber behält also seine Vermögenswerte, während der Kreditnehmer niemandem etwas schuldet.
Der Kreditnehmer wiederum kann einen Gewinn erzielen. Dazu kann er die geliehenen Mittel nutzen, um Arbitragechancen am Kryptomarkt auszuschöpfen. Scheitert die Transaktion, fließen die Mittel automatisch an den Kreditgeber zurück.
Im Idealfall ermöglicht das System eine sofortige Kreditvergabe und -aufnahme ohne jedes Risiko. Damit der Ablauf tatsächlich risikofrei ist, müssen die Smart Contracts jedoch sämtliche Einzelheiten der Transaktion lückenlos abdecken. So lassen sich Schwachstellen vermeiden, die Angreifer ausnutzen könnten.
Die größten Risiken für das DeFi-Ökosystem im Zusammenhang mit Flash Loans sind daher derzeit Datenlecks und Fehler in Smart Contracts, die solche Angriffe ermöglichen könnten.
Noch ist die Lage nicht ideal, doch es besteht Hoffnung, dass diese Systeme immer sicherer werden. Dank Plattformen wie Chainlink und OpenZeppelin könnten Flash-Loan-Angriffe eines Tages der Vergangenheit angehören.
Fazit
Flash Loans sind eine spannende und innovative Ergänzung des dezentralen Finanzökosystems (DeFi). Zwar sind sie derzeit anfällig für verschiedene Angriffe, doch wir gehen davon aus, dass sich die Lage mit der Zeit verbessern wird.
Wenn Entwickler ihre Fähigkeiten in der Programmierung von Smart Contracts weiter ausbauen und mehr Systeme robuste Sicherheitstools sowie dezentrale Orakel für präzise Kursdaten einsetzen, dürften Hackerangriffe deutlich seltener werden.
Falls du dich fragst, ob Flash Loans eine sinnvolle Anlagemöglichkeit sind: Wir meinen, die Antwort lautet tendenziell ja. Bedenke jedoch, dass zumindest ein geringes Risiko durch Flash-Loan-Angriffe besteht. Sei deshalb vorsichtig und überlegt, wenn du deine Kryptowährungen auf DeFi-Plattformen verleihst.