分散型金融(DeFi)の登場以来、暗号資産との向き合い方や使い方は大きく変わった。なかでも、さまざまな暗号資産融資を提供する独立系の金融プラットフォームが登場したことで、借り手にも貸し手にも大きな価値がもたらされている。
DeFiでとりわけ人気が高まっている融資のひとつが、フラッシュローンだ。借り手は、わずかな時間で裁定取引の機会を活用できる。暗号資産を買うための資金を借り、すぐに売却してローンを返済し、利益を得る。この一連の取引を、ひとつのトランザクション内で完結できる。
画期的で実用性の高い仕組みではあるものの、残念ながら、これを悪用する者もいる。フラッシュローン攻撃の実態と、身を守る方法を見ていこう。
フラッシュローン攻撃とは?
フラッシュローン攻撃とは、特定のプラットフォームにおけるスマートコントラクトのセキュリティ上の弱点を突く攻撃だ。攻撃者は通常、担保を差し入れずに多額の資金を借りる。そして、ある取引所で暗号資産の価格を人為的につり上げたり、引き下げたりしたうえで、別の取引所でその資産をすばやく売り、価格差から利益を得る。
こうした一連の動きは非常に短時間で進み、多くの場合、同じトランザクション内で完結する。攻撃者はこの相場操作を何度も立て続けに繰り返し、最後に取引を終えると、追跡につながる痕跡を残さず姿を消す。
フラッシュローンとは?
分散型金融(DeFi)の融資分野が急速に発展したことで、暗号資産の融資も広く利用されるようになった。なかでもフラッシュローンは、現在のブロックチェーン技術の可能性を最大限に生かせるため、特に魅力的な選択肢として注目されている。
フラッシュローンでは、担保なしで資金を借りられる。なぜそれが可能なのか。プラットフォームのスマートコントラクトを使い、融資から返済までをブロックチェーン上のひとつのトランザクションで実行するからだ。
つまり、借り手はすばやく行動し、ごく短時間のうちに返済しなければならない。借り手が返済できないなど、手続きのどこかで失敗すれば、トランザクションは自動的に取り消され、最初から何も起きなかったかのようになる。
仕組みはシンプルで、効率性も高い。従来の担保付き融資とは違い、フラッシュローンでは担保も信用審査も事務手続きも必要ない。借り手は多額のステーブルコインをすぐに調達し、目的に応じて同じくすばやく活用できる。
実際、さまざまなDeFiプラットフォームのトレーダーがこの仕組みを使っている。たとえばAaveの利用者はフラッシュローンを借りて裁定取引の機会を活用し、ローンを返済したうえで利益を手にできる。
借り入れから貸し付けまでの流れはシステムが自動化しており、取引が成功すれば貸し手と借り手の双方に利益がある。ところが、何かひとつでもうまくいかなければ、取引は取り消され、どちらも利益を得られない。
フラッシュローン攻撃はどれほど起きている?
ブロックチェーン技術が急速に進化するなか、DeFiを狙ったフラッシュローン攻撃は後を絶たない。これまでに70件を超えるDeFiのエクスプロイト(脆弱性を突いた攻撃)が巨額の資金窃取に利用され、損失は約15億ドルにのぼる。DeFiプラットフォームのセキュリティを完全無欠にするのは今なお難しく、この傾向は今後数年も続くとみられる。
大きな課題のひとつは、開発者があらゆる脆弱性を事前に想定するのは難しいということだ。ブロックチェーン自体が比較的新しい分野であることに加え、システムの開発が急ピッチで進むことや、関わる金額の大きさも問題を複雑にしている。多額の資金がかかっているため、開発者は潜在的な欠陥を見つけようとさまざまな方法を試す。フラッシュローン攻撃者のなかには流動性プールの計算ミスを突く者もいれば、コードの誤りを悪用したり、マイナー攻撃を仕掛けたりする者もいる。
残念ながら、分散型金融を可能にするスマートコントラクトこそが、脆弱性を生む原因にもなっている。
スマートコントラクトの問題は、DeFiプロトコルを全面的に制御できる点にある。攻撃者はコントラクトの仕組みを深く理解すれば、その弱点を突いて攻撃を仕掛けられる。
DeFiのセキュリティは、プロトコルのコントラクトを開発する側の知識や技術と、隙を狙うハッカーとの間で、きわどいバランスの上に成り立っている。
もうひとつの大きな弱点は、プラットフォームが参照する価格データだ。世界中に取引所があるため、暗号資産の価格をひとつに定めるのはほぼ不可能だ。こうした価格差があるからこそ、トレーダーは市場の自然な変動を利用した裁定取引で正当に利益を得られる。一方、フラッシュローン攻撃者は価格差を悪用し、相場を急激かつ人為的に動かす。
攻撃者はフラッシュローンを調達すると、しばしば売りが殺到したかのように見せかけ、暗号資産の価格を急落させる。
幸い、無担保ローンの悪用リスクを抑える対策はすでに講じられている。具体的な防御策を紹介する前に、代表的なフラッシュローン攻撃の事例をいくつか見てみよう。
フラッシュローン攻撃の事例
フラッシュローン攻撃は過去にも数多く発生しており、とりわけ大規模なものもいくつかある。主な事例を紹介しよう。
Cream Finance
C.R.E.A.M. Financeは2021年に複数回の攻撃を受けた。そのなかでも特に大きな被害をもたらした事件では、1億3,000万ドルもの資金が奪われた。攻撃者は期間こそ明らかにされていないものの、CREAMの流動性トークンを数百万ドル相当盗み出した。損失はすべてオンチェーンに記録されているが、犯人はいまだに捕まっていない。
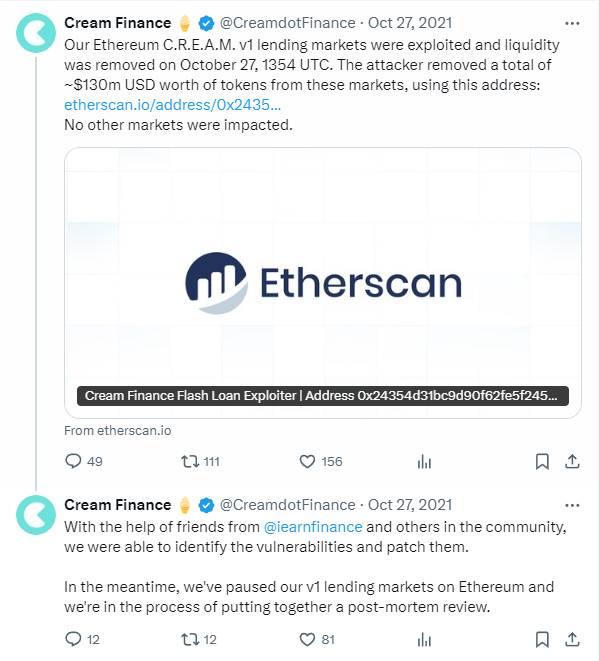
幸い、脆弱性の影響はCreamのDeFi基盤の一部に限られ、合併相手のYearn Financeには及ばなかった。DeFiプロトコルのエクスプロイトでよくあるように、攻撃者は複数のフラッシュローンを実行し、オラクルの価格フィードを操作した。
Yearnのチームの協力もあり、脆弱性はすみやかに修正された。
dYdX
タイミングを見計らった価格操作が攻撃の成否を分けることがある。2020年初頭のdYdXを狙ったフラッシュローン攻撃もその一例だ。攻撃者は同プラットフォームでフラッシュローンを借り、資金をFulcrumとCompoundという2つの取引プラットフォームに分けた。
Fulcrumでは、資金の一部を使ってETHをWBTCに交換した。その注文はKyber Networkを経由し、Uniswapの分散型取引所(DEX)で実行された。当時、Uniswapの流動性プールは比較的小さく、WBTCの価格が急騰した。
その一方で、攻撃者はローンの残りをCompoundで使い、WBTCのフラッシュローンを調達した。UniswapでWBTCの価格が急上昇すると、すぐさま交換を実行し、価格操作によって大きな利益を得た。
Alpha Homora
2021年2月、Alpha Homoraプロトコルがハッキングされ、3,700万ドルの損失が発生した。攻撃者はC.R.E.A.M. FinanceのIron Bankを利用し、複数のフラッシュローンを実行した。Iron BankはAlpha Homoraの融資部門にあたる。
ハッカーは攻撃を何度も繰り返してCreamY USD(cyUSD)トークンを蓄積し、それを使ってさまざまな暗号資産を借り入れた。複数の段階を踏んだ非常に巧妙な攻撃で、要するにHomoraBank v2のsUSDプールを自分に有利な形で操作した。
一連のトランザクションとフラッシュローンを組み合わせ、HomoraBank v2とIron Bankの融資の仕組みを悪用したのだ。攻撃の詳しい手口は、Alpha Homoraが公開した事後検証レポートで確認できる。
また、借り入れ額の計算で端数処理を誤る問題も悪用された。特に、借り手がひとりだけの場合に影響する脆弱性だった。
PancakeBunny
2021年5月、PancakeBunnyは大規模な攻撃を受け、ハッカーは300万ドル近くを持ち去った。攻撃者はまずPancakeSwapを通じて大量のBNBを借り入れ、攻撃の過程でBUNNY/BNBとUSDT/BNBの取引ペアを操作した。
その後、フラッシュローンを利用して大量のBUNNYトークンを手に入れ、すぐさま売り浴びせた。攻撃者はBNBのローンを返済し、利益を手にして姿を消した。この攻撃でPancakeBunnyの価格は大きく下落し、146ドルからわずか6.17ドルまで落ち込んだ。
フラッシュローン攻撃から身を守るには?
攻撃が増えるにつれて、セキュリティ専門家は暗号資産分野で相次ぐフラッシュローン攻撃について理解を深めている。幸い、ここで紹介した事例の脆弱性はすべて修正済みだ。また、同様の問題が繰り返し起きたことで、この分野の安全性を高める方法として広く知られる解決策が2つ生まれた。
DeFiセキュリティ対策の導入
DeFiエコシステムでは、世界の金融システムのあり方を根本から変える最先端技術が活用されている。しかし、注目が高まるにつれて、システム全体に大きな課題や負荷も生じている。
幸い、こうした環境で深刻化するセキュリティ上の問題に対応するための専用プラットフォームがすでに存在する。なかでもOpenZeppelinは、スマートコントラクトやDeFiプラットフォーム全般の安全を守るうえで重要な役割を果たしている。
スマートコントラクトの監査に加え、Defender Sentinelsのようなソリューションは、フラッシュローン攻撃から継続的にシステムを守る。このツールを使えば、開発者は防御策を自動化し、システム全体をすばやく一時停止して必要な修正を施せる。
こうした迅速な対応の仕組みは、フラッシュローン攻撃がシステムに与える被害を最小限に抑えるために欠かせない。
Yearn.finance、Foundation Labs、dYdX、Opyn、The Graph、PoolTogetherをはじめとする業界の主要プロジェクトは、すでにこのプラットフォームを活用し、自らのシステムへの攻撃を効果的に無力化している。
分散型価格オラクル
フラッシュローン攻撃の多くは価格操作に大きく依存している。そのため、分散型の価格オラクルを使って対抗することが重要だ。代表例としては、ChainlinkやBand Protocolがある。これらのプラットフォームは、さまざまな暗号資産の正確で信頼性の高い価格情報を提供し、各種プロトコルの安全性を高めている。
たとえば、dYdXで起きた事件に似た分散型金融(DeFi)への攻撃は、実行が難しくなる。プロトコルが価格情報を単一の分散型取引所(DEX)だけに頼らなくなるためだ。
Alpha Homoraは過去の脆弱性が再発しないよう、Alpha Oracle Aggregatorを導入した。DeFi市場の拡大が続くにつれ、こうした水準の防御機能を備えたシステムがさらに増えていくだろう。
フラッシュローンは本当にノーリスク?
すべてが想定どおりに動くなら、フラッシュローンは完全にリスクのない仕組みといえる。スマートコントラクトに定められた条件を守る限り、借り手にも貸し手にも利益がある。
貸し手の立場から見れば、実際に資金を手放すことはない。資金は実質的に仮想のもので、借り手がすべての条件を満たしたときにブロックチェーンの台帳に記録される。借り手が返済できなければ、トランザクションは却下され、資金はそのまま残る。
つまり、貸し手は資産を保ったまま、借り手にも誰かへの借金が残らない。
一方、借り手には利益を得る機会がある。借りた資金を使い、暗号資産市場の裁定取引を狙えるからだ。取引が失敗した場合は、資金がそのまま貸し手に戻る。
理想的には、この仕組みによってリスクなしの即時融資が実現する。しかし、本当にリスクをなくすには、スマートコントラクトが取引の詳細をすべて網羅していなければならない。そこまで徹底して初めて、攻撃者に突かれる脆弱性をなくせる。
そのため、現在DeFiエコシステムがフラッシュローンをめぐって抱える最大のリスクは、データ漏えいや、攻撃を可能にするスマートコントラクトのバグだ。
現状は万全とはいえないが、いずれシステムの安全性が高まることに期待したい。ChainlinkやOpenZeppelinのようなプラットフォームが関わることで、フラッシュローン攻撃がいずれ過去のものになる可能性もある。
まとめ
フラッシュローンは、分散型金融(DeFi)エコシステムに加わった、革新的で興味深い仕組みだ。現時点ではさまざまな攻撃に対して脆弱だが、今後は状況が改善していくと期待される。
開発者のスマートコントラクト開発技術が向上し、正確な価格情報を提供する堅牢なセキュリティツールや分散型オラクルを導入するシステムが増えれば、ハッカーによる攻撃の頻度は大きく下がるだろう。
フラッシュローンを投資機会として検討する価値があるかと問われれば、私たちは「ある」と考える。ただし、フラッシュローン攻撃のリスクは、少なくともゼロではない。DeFiプラットフォームで暗号資産を貸し出す際は、慎重に判断し、十分な注意を払ってほしい。