Los contratos inteligentes se han popularizado mucho en los últimos años gracias al auge de la tecnología blockchain. Estos contratos que se ejecutan automáticamente han revolucionado la forma de realizar transacciones, al ofrecer un entorno descentralizado en el que no hace falta confiar en una contraparte. Pero, como ocurre con cualquier tecnología, también entrañan riesgos, sobre todo en materia de seguridad.
¿Qué es una auditoría de contratos inteligentes?
Una auditoría minuciosa permite examinar a fondo la seguridad de un contrato inteligente: se revisa y analiza detalladamente el código del proyecto. Por lo general, se trata de contratos programados en Solidity, cuyo código suele estar disponible en GitHub. Las auditorías de seguridad cobran especial importancia en los proyectos de DeFi que prevén gestionar transacciones de gran valor en la cadena de bloques o dar servicio a un gran número de participantes. El proceso de auditoría sigue una secuencia bien definida de cuatro pasos fundamentales:
- Inaugural scrutiny of the smart contracts is initiated by submitting them to the audit team.
- The audit team subsequently delivers their evaluative observations to the project stakeholders, facilitating necessary action.
- Responsive to the identified issues, the project team undertakes requisite modifications.
- A conclusive report is dispensed by the audit team, encompassing all adjustments made and any lingering discrepancies.
Para muchos aficionados a las criptomonedas, auditar los contratos inteligentes es imprescindible antes de plantearse invertir en nuevos proyectos de DeFi. De hecho, se ha convertido en una práctica habitual entre los proyectos que quieren ganarse credibilidad. Algunas empresas auditoras se han situado a la cabeza del sector, lo que hace que sus auditorías tengan más peso a ojos de los posibles inversores.
¿Por qué es importante auditar los contratos inteligentes?
Como los contratos inteligentes mueven o custodian grandes cantidades de valor, resultan un objetivo muy atractivo para los ataques de hackers. Un pequeño error en el código puede acabar con el robo de sumas considerables. Un ejemplo claro es el ataque a The DAO en la cadena de bloques de Ethereum, que provocó el robo de unos 60 millones de dólares en ETH y obligó a modificar profundamente la red de Ethereum mediante una bifurcación dura.
Dado que las transacciones en la cadena de bloques son irreversibles, blindar el código de un proyecto es fundamental. La propia seguridad de la tecnología blockchain dificulta recuperar los fondos y resolver los problemas una vez que se han producido. Por eso, lo sensato es hacer todo lo posible para prevenir las vulnerabilidades antes de que aparezcan.
¿Cómo se audita un contrato inteligente?
El procedimiento para auditar un contrato inteligente suele ser bastante parecido entre las distintas empresas auditoras. Aunque cada auditor puede introducir pequeñas variaciones, el proceso habitual se puede resumir así:
- Initiate the definition of the audit’s scope. The smart contract itself and the specifications of the project are delineated by the project stakeholders, outlining their intended function, as well as the comprehensive architectural design. These specifications serve as a guide for the audit team to comprehend the project’s objectives while coding and implementing it.
- Furnish an initial cost estimate based on the extent of the required tasks.
- Perform testing procedures. The precise nature of these tests will vary contingent on the audit team, the tools they employ for analysis, and their methodologies. Typically, a combination of manual and automated tests is executed.
- Formulate a preliminary version of the report enumerating identified issues, subsequently delivering it to the project team for their input and subsequent rectifications.
- Disseminate the final report, taking into account any measures undertaken by the project team to rectify the highlighted concerns.
Métodos para auditar contratos inteligentes
Eficiencia del gas
La eficiencia del gas es un aspecto clave al evaluar las auditorías de contratos inteligentes. Estas no solo analizan la seguridad de las transacciones en la cadena de bloques, sino también la eficiencia y la optimización. A veces, los contratos encadenan operaciones complejas para cumplir su función. Como las comisiones de gas pueden ser muy elevadas en plataformas como Ethereum, los contratos eficientes pueden reducir considerablemente el coste de las transacciones.
Además, optimizar el rendimiento de un contrato permite hacerse una idea de la pericia de quien lo ha desarrollado. Las operaciones poco eficientes aumentan el riesgo de fallos, así que conviene evitarlas. En particular, cuando el coste del gas se dispara, la ejecución de los contratos inteligentes puede fallar; el problema se agrava si se usa un límite de gas bajo.
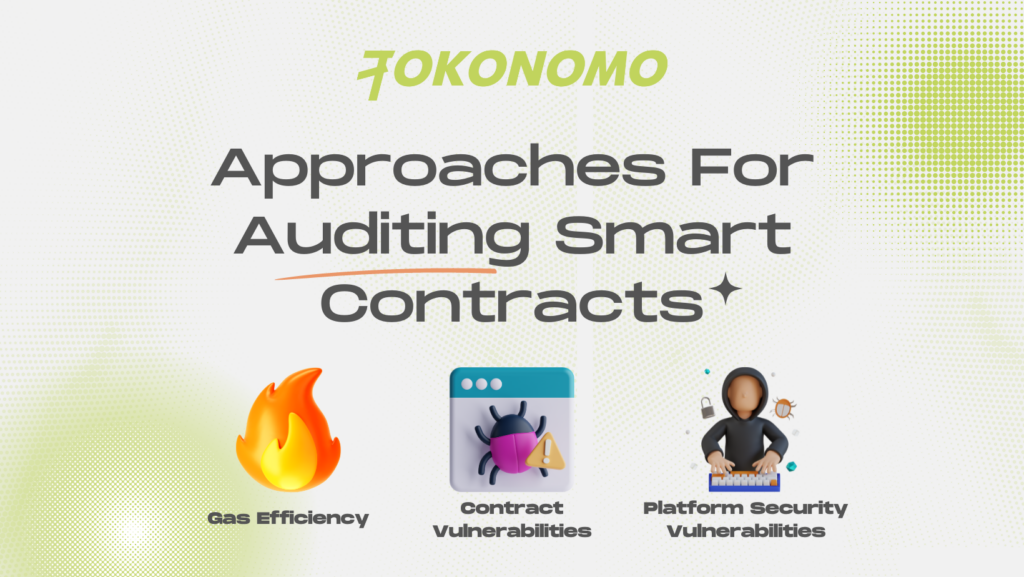
Vulnerabilidades de los contratos
Otro aspecto de las auditorías es detectar vulnerabilidades en los contratos. Algunos problemas saltan a la vista, pero muchos exploits recurren a técnicas y estrategias sofisticadas para desviar fondos. Por ejemplo, los contratos inteligentes mal protegidos pueden explotarse para manipular el mercado y llevar a cabo ataques con préstamos flash. Para detectar estos fallos, los auditores someten el contrato a pruebas de estrés y simulan ataques maliciosos. Entre las vulnerabilidades más habituales están:
- Reentrancy issues, where a smart contract initiates an external call to another contract prior to the resolution of any effects. This external contract can subsequently cyclically invoke the initial smart contract and engage with it in manners it shouldn’t be privy to, given that the original contract’s balance remains unaltered.
- Integer overflows and underflows are situations in which a smart contract undertakes an arithmetic operation, only to yield an output surpassing the storage capacity (typically set at 18 decimal places). This can culminate in miscalculated amounts.
- Front-running opportunities, where poorly structured code can potentially foreshadow market transactions, affording early insights that enable others to capitalize on this information for personal gain.
Vulnerabilidades de seguridad de la plataforma
Las auditorías no se limitan a los contratos: a menudo también examinan la plataforma que los aloja y las API utilizadas para interactuar con las aplicaciones descentralizadas (DApps). En este ámbito, las vulnerabilidades pueden exponer los proyectos a ataques de denegación de servicio distribuido (DDoS) o a la manipulación de la interfaz de usuario (UI) de su web. Esto podría llevar a los usuarios a conectar sin darse cuenta sus carteras a aplicaciones maliciosas de la cadena de bloques.
¿Qué es un informe de auditoría?
El informe completo se entrega al terminar la auditoría. Para garantizar la transparencia, los proyectos deben compartir abiertamente sus conclusiones con la comunidad. Por lo general, los problemas detectados se clasifican por gravedad: críticos, graves, leves y así sucesivamente. El informe también indica el estado de cada problema, de modo que el proyecto dispone de un plazo para corregirlo antes de que se publique la versión final.
Además de un resumen ejecutivo, un informe estándar incluye recomendaciones, ejemplos de código innecesario y un análisis detallado que señala la ubicación exacta de los errores. Antes de publicar la versión definitiva, se concede al proyecto un plazo para responder a los problemas que recoge el informe.
¿Dónde se puede contratar una auditoría de contratos inteligentes?
Hay muchas empresas de auditoría de contratos inteligentes que se han labrado una gran reputación por la calidad de sus servicios. Dos de ellas se han hecho especialmente populares. Para solicitar una auditoría a cualquiera de estas empresas, hay que pedir un presupuesto y facilitar la información necesaria.
CertiK
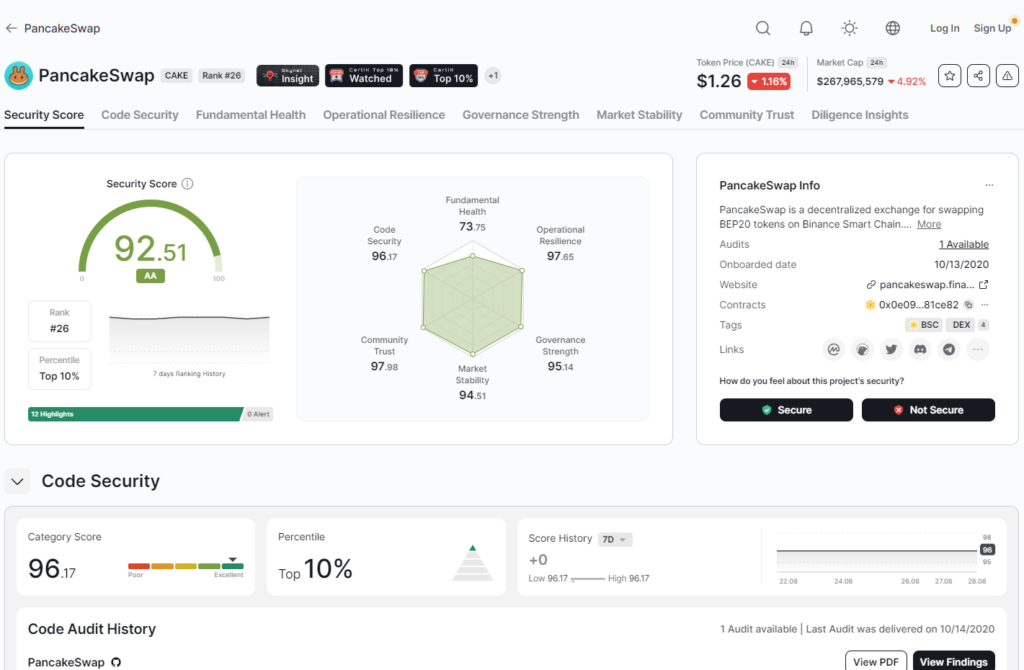
CertiK es una de las empresas más destacadas en el ámbito de la auditoría de contratos inteligentes. A lo largo de los años, numerosos proyectos han confiado a CertiK la revisión exhaustiva de sus contratos. Un ejemplo destacado es PancakeSwap, el mayor creador de mercado automatizado (AMM) de Binance Smart Chain (BSC).
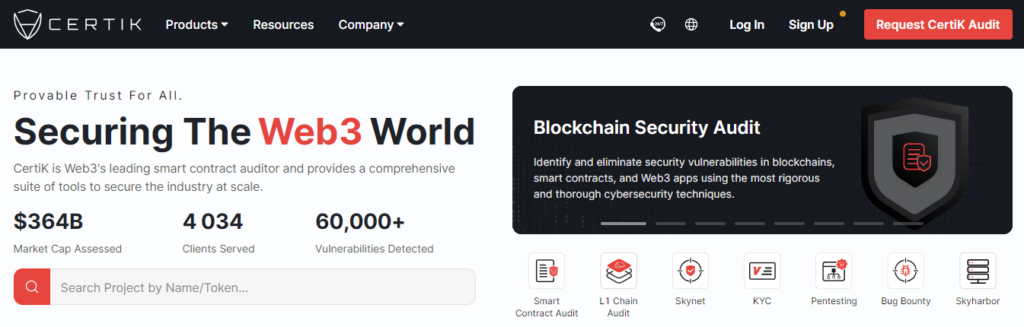
Además, la gran mayoría de los proyectos respaldados por Binance Labs han optado por las auditorías exhaustivas de contratos de CertiK. Los proyectos que ha revisado aparecen en una clasificación dinámica que permite compararlos y consultar su puntuación de seguridad. Cabe señalar que CertiK también audita proyectos de BSC y Polygon, además de los de Ethereum.
ConsenSys Diligence
ConsenSys Diligence, dirigida por Joseph Lubin, cofundador de Ethereum, es una empresa destacada en el sector de las criptomonedas. ConsenSys goza de una sólida reputación en el desarrollo de blockchain. A través de ConsenSys Diligence, la empresa se especializa en auditar contratos inteligentes de Ethereum. También ofrece un servicio automatizado para analizar contratos de la Máquina Virtual de Ethereum (EVM) y detectar errores habituales.
¿Cuánto cuesta auditar un contrato inteligente?
El coste exacto de una auditoría depende del número de contratos inteligentes que haya que examinar. Por lo general, asciende a varios miles de dólares. En proyectos especialmente grandes, puede superar fácilmente los 10.000 dólares estadounidenses. El precio también depende de la reputación y la identidad de la empresa encargada de la auditoría.
Conclusión
Por suerte, las auditorías de contratos inteligentes se han convertido en un sello de calidad ampliamente aceptado, para tranquilidad de inversores y usuarios. Sin embargo, ahora que casi todos los proyectos pasan por este proceso, ya no basta con fijarse en él para determinar si un proyecto merece la pena. Por eso es fundamental leer las conclusiones de la auditoría. Aunque no tengas conocimientos técnicos, puedes sacar información útil de los comentarios y valorar la gravedad de los posibles problemas.
Después de leer esto, te resultará más fácil entender un informe de auditoría cuando te encuentres con uno. Como siempre, antes de invertir conviene tener en cuenta el panorama completo y toda la información disponible.