ازدادت شعبية العقود الذكية في السنوات الأخيرة مع صعود تقنية البلوكتشين. فهذه العقود تنفّذ نفسها بنفسها، وقد غيّرت طريقة إجراء المعاملات، إذ تتيح بيئة لامركزية لا تتطلب الثقة بجهة وسيطة. لكن هذه التقنية، شأنها شأن غيرها، لا تخلو من مخاطر، ولا سيما المخاطر الأمنية.
ما تدقيق العقد الذكي؟
يخضع كود العقد الذكي لفحص دقيق وشامل لتقييم أمنه، وذلك عبر عملية تدقيق يراجع فيها الخبراء شيفرة المشروع ويحللونها. وغالباً ما ينصبّ الفحص على العقود المكتوبة بلغة البرمجة Solidity، التي تتاح شيفرتها بسهولة على GitHub. وتبرز أهمية التدقيق الأمني بوجه خاص في مشاريع التمويل اللامركزي (DeFi) التي تتوقع إدارة معاملات بلوكتشين ضخمة أو خدمة أعداد كبيرة من المشاركين. وتتبع عملية التدقيق عادةً أربع خطوات أساسية متسلسلة:
- Inaugural scrutiny of the smart contracts is initiated by submitting them to the audit team.
- The audit team subsequently delivers their evaluative observations to the project stakeholders, facilitating necessary action.
- Responsive to the identified issues, the project team undertakes requisite modifications.
- A conclusive report is dispensed by the audit team, encompassing all adjustments made and any lingering discrepancies.
يرى كثير من المهتمين بالعملات المشفرة أن تدقيق العقود الذكية خطوة لا غنى عنها قبل الاستثمار في مشاريع التمويل اللامركزي الجديدة. بل أصبح التدقيق معياراً راسخاً للمشاريع الساعية إلى اكتساب المصداقية. وقد برزت شركات متخصصة في تقديم خدمات التدقيق، وأصبحت تقاريرها تحظى بقيمة أكبر لدى المستثمرين الذين يدققون في خياراتهم.
لماذا ينبغي تدقيق العقود الذكية؟
نظراً إلى ضخامة الأصول التي تُتداول داخل العقود الذكية أو تُحفظ فيها، تصبح هذه العقود أهدافاً مغرية لهجمات المخترقين. وقد يؤدي خطأ برمجي بسيط إلى الاستيلاء على مبالغ طائلة. ومن أشهر الأمثلة اختراق DAO على بلوكتشين Ethereum، الذي أسفر عن سرقة ما قيمته نحو 60 مليون دولار من عملة ETH، واستدعى تغييراً جوهرياً في شبكة Ethereum عبر انقسام صلب.
وبما أن معاملات البلوكتشين لا يمكن التراجع عنها، فإن ضمان متانة شيفرة المشروع أمر بالغ الأهمية. فالأمان القوي الذي توفره تقنية البلوكتشين يجعل استرداد الأموال ومعالجة المشكلات بعد وقوعها مهمة شاقة. لذا، من الحكمة اتخاذ كل ما يمكن من تدابير استباقية لمنع الثغرات.
كيف يجري تدقيق العقد الذكي؟
تتشابه خطوات تدقيق العقود الذكية إلى حد كبير لدى مختلف الجهات المقدمة لهذه الخدمة. وقد تختلف طريقة كل مدقق بعض الشيء، لكن العملية المعتادة يمكن تلخيصها كما يلي:
- Initiate the definition of the audit’s scope. The smart contract itself and the specifications of the project are delineated by the project stakeholders, outlining their intended function, as well as the comprehensive architectural design. These specifications serve as a guide for the audit team to comprehend the project’s objectives while coding and implementing it.
- Furnish an initial cost estimate based on the extent of the required tasks.
- Perform testing procedures. The precise nature of these tests will vary contingent on the audit team, the tools they employ for analysis, and their methodologies. Typically, a combination of manual and automated tests is executed.
- Formulate a preliminary version of the report enumerating identified issues, subsequently delivering it to the project team for their input and subsequent rectifications.
- Disseminate the final report, taking into account any measures undertaken by the project team to rectify the highlighted concerns.
أساليب تدقيق العقود الذكية
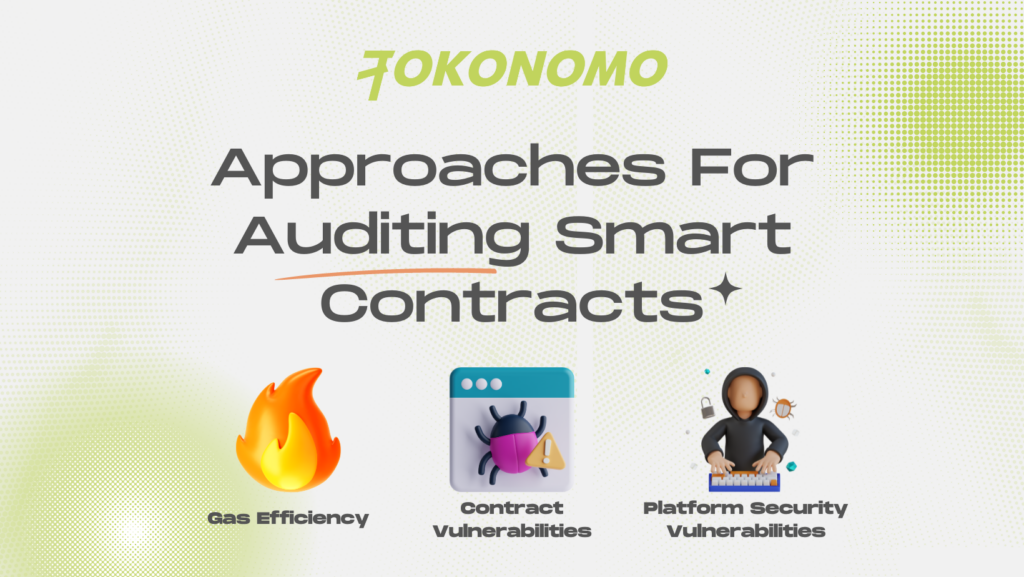
كفاءة استهلاك الغاز
تُعد كفاءة استهلاك الغاز عاملاً أساسياً عند تقييم العقود الذكية. فالتدقيق لا يقتصر على أمن معاملات البلوكتشين، بل يشمل أيضاً كفاءة الأداء وتحسينه. وفي بعض الحالات، تضم العقود سلاسل معقدة من المعاملات اللازمة لتنفيذ وظائفها. ولأن رسوم الغاز قد تكون مرتفعة على منصات مثل Ethereum، فإن العقود الكفؤة قادرة على خفض تكاليف المعاملات بشكل ملحوظ.
كما أن تحسين أداء العقد مؤشر على كفاءة المطور. فالعمليات غير الفعالة داخل العقود تزيد احتمال تعطلها، ولذلك من الضروري تجنب أوجه القصور هذه. وقد يتعثر تنفيذ العقود الذكية خصوصاً عندما ترتفع تكلفة الغاز، ويزداد الأمر سوءاً عند تحديد حد منخفض للغاز.
ثغرات العقود
ومن جوانب التدقيق المهمة البحث عن الثغرات في العقود. قد يسهل اكتشاف بعض المشكلات، لكن كثيراً من الهجمات يستند إلى أساليب وحيل معقدة لنهب الأموال. فالعقود الذكية الضعيفة، مثلاً، قد تُستغل للتلاعب بالسوق وتنفيذ هجمات القروض السريعة. وللكشف عن هذه المشكلات، يجري المدققون اختبارات تحمّل ويحاكون هجمات خبيثة على العقد. ومن الثغرات الشائعة:
- Reentrancy issues, where a smart contract initiates an external call to another contract prior to the resolution of any effects. This external contract can subsequently cyclically invoke the initial smart contract and engage with it in manners it shouldn’t be privy to, given that the original contract’s balance remains unaltered.
- Integer overflows and underflows are situations in which a smart contract undertakes an arithmetic operation, only to yield an output surpassing the storage capacity (typically set at 18 decimal places). This can culminate in miscalculated amounts.
- Front-running opportunities, where poorly structured code can potentially foreshadow market transactions, affording early insights that enable others to capitalize on this information for personal gain.
ثغرات أمن المنصة
لا يقتصر التدقيق على العقود؛ فكثيراً ما يشمل فحص المنصة التي تستضيفها، وكذلك واجهات برمجة التطبيقات المستخدمة للتفاعل مع التطبيقات اللامركزية. وقد تعرّض الثغرات في هذا الجانب المشاريع لهجمات حجب الخدمة الموزعة (DDoS)، أو للاختراق الذي يستهدف واجهة مستخدم الموقع. وقد ينتهي الأمر بالمستخدمين إلى ربط محافظهم، دون قصد، بتطبيقات بلوكتشين خبيثة.
ما المقصود بتقرير التدقيق؟
يصدر التقرير الشامل عند اكتمال عملية التدقيق. ومن باب الشفافية، ينبغي للمشاريع أن تعرض نتائج التدقيق على المجتمع بوضوح. وعادةً ما يصنّف التقرير المشكلات المكتشفة بحسب درجة خطورتها، من حرجة إلى كبيرة ثم طفيفة، وغيرها. كما يوضح حالة كل مشكلة، ويمنح المشروع مهلة لمعالجتها قبل نشر التقرير النهائي.
إلى جانب الملخص التنفيذي، يتضمن التقرير المعتاد توصيات، وأمثلة على استخدام الشيفرة بلا داعٍ، وتفصيلاً دقيقاً لمواضع الأخطاء البرمجية. ويُمنح المشروع مهلة لاتخاذ الإجراءات اللازمة لمعالجة النتائج الواردة في التقرير، قبل إصدار نسخته النهائية.
أين يمكن الحصول على تدقيق للعقد الذكي؟
اكتسبت شركات عديدة تقدم خدمات تدقيق العقود الذكية شهرة واسعة بفضل جودة عملها. ومن بينها شركتان ذاع صيتهما على نحو خاص. ولطلب التدقيق منهما، ينبغي تقديم طلب عرض سعر وتزويدهما بالمعلومات اللازمة.
CertiK
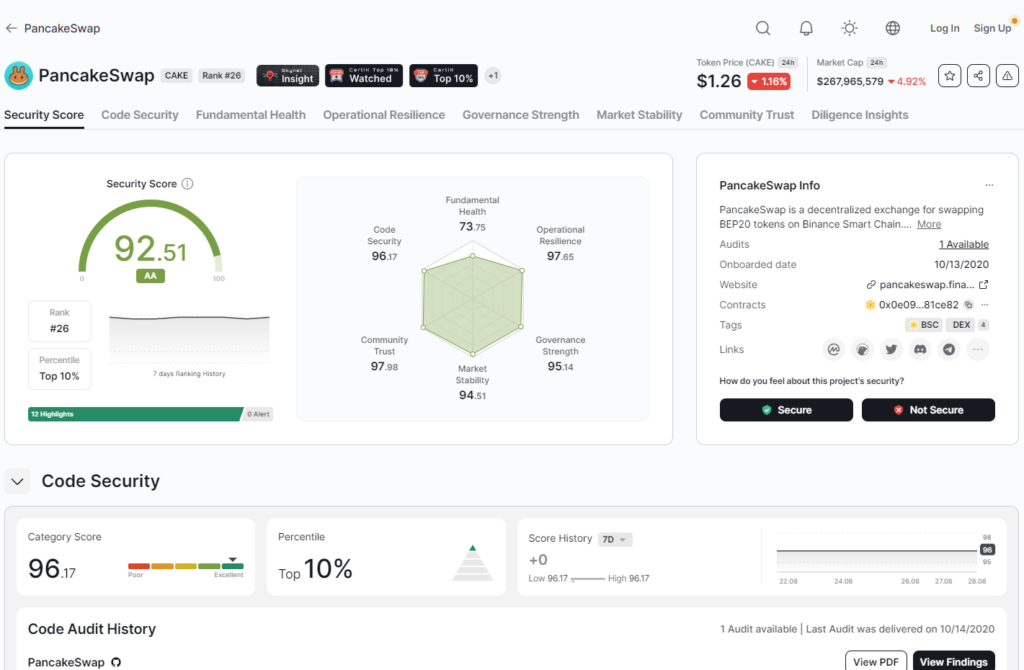
تُعد CertiK من أبرز الجهات في مجال تدقيق العقود الذكية. وقد عهدت إليها مشاريع كثيرة، على مر السنين، بفحص عقودها بدقة. ومن الأمثلة البارزة PancakeSwap، أكبر صانع سوق آلي (AMM) على سلسلة Binance الذكية (BSC).
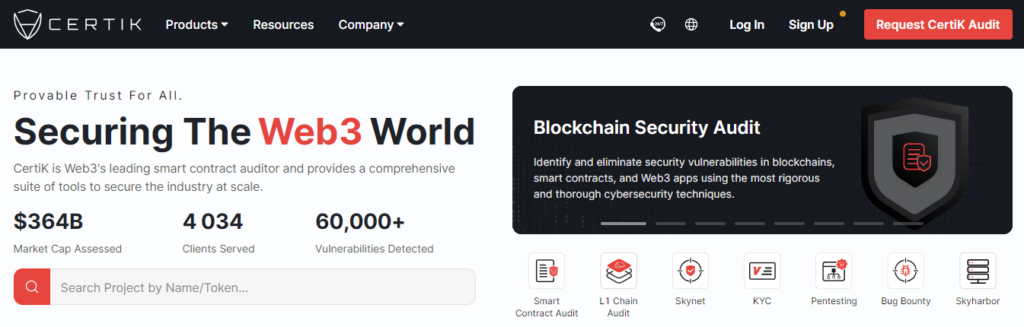
كما أن الغالبية العظمى من المشاريع التي تلقت دعماً من Binance Labs اختارت CertiK لتدقيق عقودها. وتظهر المشاريع التي فحصتها الشركة في لوحة ترتيب تفاعلية تتيح المقارنة بينها، إلى جانب درجة أمان لكل مشروع. ومن الجدير بالذكر أن خدمات CertiK لا تقتصر على Ethereum، بل تشمل أيضاً مشاريع BSC وPolygon.
ConsenSys Diligence
تُعد ConsenSys Diligence، بقيادة جوزيف لوبين، أحد مؤسسي Ethereum، جهة بارزة في عالم العملات المشفرة. وتتمتع ConsenSys بسمعة راسخة في مجال تطوير البلوكتشين. وتتخصص الشركة، عبر ذراعها ConsenSys Diligence، في تدقيق العقود الذكية على Ethereum. كما تقدم خدمة آلية لفحص العقود التي تعمل على آلة Ethereum الافتراضية (EVM)، بحثاً عن الأخطاء الشائعة.
كم تبلغ تكلفة تدقيق العقد الذكي؟
تتوقف التكلفة الدقيقة للتدقيق على عدد العقود الذكية المطلوب فحصها. وبوجه عام، تبلغ تكلفة التدقيق عدة آلاف من الدولارات، وفق الأسعار المتداولة في الولايات المتحدة. أما المشاريع الكبيرة جداً، فقد تتجاوز تكلفتها بسهولة 10,000 دولار. وتتأثر التكلفة أيضاً بسمعة شركة التدقيق التي يتعاقد معها المشروع وهويتها.
الخلاصة
لحسن الحظ، أصبح تدقيق العقود الذكية معياراً شائعاً للجودة، وهو أمر يصب في مصلحة المستثمرين والمستخدمين على حد سواء. لكن حين تخضع معظم المشاريع تقريباً لهذا الإجراء، لا يعود التدقيق وحده مقياساً كافياً للحكم على قيمة المشروع. لذلك، لا يمكن المبالغة في أهمية الاطلاع على نتائج التدقيق بنفسك. وحتى إن لم تكن خبيراً تقنياً، يمكنك الاستفادة من قراءة الملاحظات وتقدير مدى خطورة المشكلات المحتملة.
بعد قراءة هذا المقال، يفترض أن يصبح فهم تقارير التدقيق أيسر عليك. وكما هو الحال دائماً، ينبغي أن يستند أي قرار استثماري إلى الصورة الكاملة، وأن يأخذ في الحسبان كل المعلومات المتاحة.