Smart Contracts sind in den vergangenen Jahren mit dem Aufstieg der Blockchain-Technologie immer populärer geworden. Diese selbstausführenden Verträge haben die Abwicklung von Transaktionen grundlegend verändert: Sie ermöglichen sie dezentral und ohne zentrale Vertrauensinstanz. Doch wie bei jeder Technologie gibt es auch hier Risiken – vor allem im Bereich der Sicherheit.
Was ist ein Smart-Contract-Audit?
Bei einem Audit wird die Sicherheit eines Smart Contracts umfassend geprüft. Dazu untersuchen Fachleute den Code des Projekts sorgfältig. Geprüft werden häufig Verträge, die in der Programmiersprache Solidity geschrieben und auf GitHub öffentlich zugänglich sind. Besonders wichtig sind solche Sicherheitsprüfungen bei DeFi-Projekten, die mit hohen Transaktionswerten auf der Blockchain oder einer großen Zahl von Nutzern rechnen. Ein Audit läuft in der Regel in vier grundlegenden Schritten ab:
- Inaugural scrutiny of the smart contracts is initiated by submitting them to the audit team.
- The audit team subsequently delivers their evaluative observations to the project stakeholders, facilitating necessary action.
- Responsive to the identified issues, the project team undertakes requisite modifications.
- A conclusive report is dispensed by the audit team, encompassing all adjustments made and any lingering discrepancies.
Für viele Krypto-Fans ist ein Smart-Contract-Audit unverzichtbar, wenn sie über eine Investition in ein neues DeFi-Projekt nachdenken. Für Projekte, die als vertrauenswürdig gelten wollen, ist es längst zum Standard geworden. Einige Audit-Anbieter haben sich als Branchenführer etabliert – und ihre Prüfberichte genießen bei potenziellen Anlegern entsprechend hohes Ansehen.
Warum sind Audits von Smart Contracts wichtig?
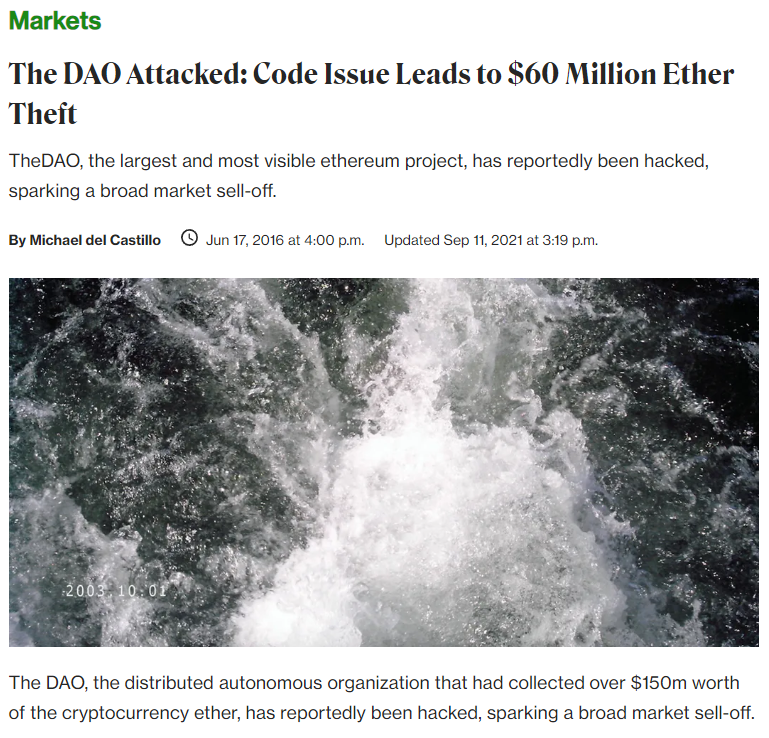
Da in Smart Contracts hohe Werte bewegt oder verwahrt werden, sind sie ein attraktives Ziel für Hacker. Schon kleine Programmierfehler können dazu führen, dass große Geldsummen abhandenkommen. Ein bekanntes Beispiel ist der DAO-Hack auf der Ethereum-Blockchain: Dabei wurden ETH im Wert von rund 60 Millionen US-Dollar gestohlen. Der Vorfall führte zu einer tiefgreifenden Änderung des Ethereum-Netzwerks durch einen Hard Fork.
Da Blockchain-Transaktionen nicht rückgängig gemacht werden können, ist es besonders wichtig, den Code eines Projekts so sicher wie möglich zu machen. Die starke Absicherung der Blockchain erschwert es, Gelder zurückzuholen und Probleme nach einem Vorfall zu beheben. Deshalb sollte man alle sinnvollen Maßnahmen ergreifen, um Schwachstellen frühzeitig zu verhindern.
Wie läuft ein Smart-Contract-Audit ab?
Der Ablauf eines Smart-Contract-Audits ist bei den verschiedenen Anbietern weitgehend ähnlich. Zwar unterscheidet sich die genaue Vorgehensweise von Prüfer zu Prüfer, doch meist umfasst der Prozess die folgenden Schritte:
- Initiate the definition of the audit’s scope. The smart contract itself and the specifications of the project are delineated by the project stakeholders, outlining their intended function, as well as the comprehensive architectural design. These specifications serve as a guide for the audit team to comprehend the project’s objectives while coding and implementing it.
- Furnish an initial cost estimate based on the extent of the required tasks.
- Perform testing procedures. The precise nature of these tests will vary contingent on the audit team, the tools they employ for analysis, and their methodologies. Typically, a combination of manual and automated tests is executed.
- Formulate a preliminary version of the report enumerating identified issues, subsequently delivering it to the project team for their input and subsequent rectifications.
- Disseminate the final report, taking into account any measures undertaken by the project team to rectify the highlighted concerns.
Methoden zur Prüfung von Smart Contracts
Gas-Effizienz
Die Gas-Effizienz spielt bei der Prüfung von Smart Contracts eine wichtige Rolle. Dabei geht es nicht nur um die Sicherheit von Blockchain-Transaktionen, sondern auch um Effizienz und Optimierung. Manche Verträge verknüpfen komplexe Transaktionsabläufe, um ihre vorgesehenen Funktionen auszuführen. Da die Gasgebühren auf Plattformen wie Ethereum hoch sein können, lassen sich die Transaktionskosten mit effizienten Verträgen deutlich senken.
Auch die Optimierung eines Vertrags gibt Aufschluss über die Fähigkeiten der Entwickler. Ineffiziente Abläufe erhöhen das Risiko von Fehlern und sollten deshalb vermieden werden. Steigen die Gaskosten stark an, kann die Ausführung eines Smart Contracts scheitern – insbesondere, wenn das Gaslimit zu niedrig angesetzt ist.
Schwachstellen in Smart Contracts
Ein weiterer Schwerpunkt der Audits ist die Suche nach Schwachstellen in Smart Contracts. Manche Probleme lassen sich leicht erkennen, doch viele Exploits setzen auf ausgeklügelte Methoden, um Gelder abzuschöpfen. Schwachstellen können etwa Marktmanipulation ermöglichen und so Flash-Loan-Angriffe begünstigen. Um solche Probleme aufzudecken, setzen Auditoren die Verträge Belastungstests aus und simulieren Angriffe. Zu den häufigsten Schwachstellen zählen:
- Reentrancy issues, where a smart contract initiates an external call to another contract prior to the resolution of any effects. This external contract can subsequently cyclically invoke the initial smart contract and engage with it in manners it shouldn’t be privy to, given that the original contract’s balance remains unaltered.
- Integer overflows and underflows are situations in which a smart contract undertakes an arithmetic operation, only to yield an output surpassing the storage capacity (typically set at 18 decimal places). This can culminate in miscalculated amounts.
- Front-running opportunities, where poorly structured code can potentially foreshadow market transactions, affording early insights that enable others to capitalize on this information for personal gain.
Sicherheitslücken der Plattform
Audits beschränken sich nicht immer auf die Smart Contracts selbst. Häufig wird auch die Plattform geprüft, auf der sie laufen – einschließlich der APIs für die Interaktion mit dezentralen Anwendungen (DApps). Schwachstellen können Projekte etwa Distributed-Denial-of-Service-Angriffen (DDoS) aussetzen oder dazu führen, dass die Benutzeroberfläche ihrer Website manipuliert wird. Nutzer könnten dadurch unwissentlich ihre Wallets mit schädlichen Blockchain-Anwendungen verbinden.
Was versteht man unter einem Auditbericht?
Nach Abschluss des Audits wird ein ausführlicher Bericht erstellt. Damit die Prüfung transparent bleibt, sollten Projekte ihre Ergebnisse öffentlich mit der Community teilen. Die festgestellten Probleme werden üblicherweise nach Schweregrad eingestuft – von kritisch über schwerwiegend bis geringfügig. Außerdem hält der Bericht den aktuellen Stand jedes Problems fest. So bleibt dem Projekt Zeit, die Mängel zu beheben, bevor der endgültige Bericht veröffentlicht wird.
Ein typischer Bericht enthält neben einer Zusammenfassung für die Geschäftsleitung auch Empfehlungen, Beispiele für unnötigen Code und eine detaillierte Aufstellung der genauen Stellen, an denen Programmierfehler gefunden wurden. Das Projekt erhält eine Frist, um auf die Ergebnisse zu reagieren und die festgestellten Probleme anzugehen, bevor die endgültige Fassung veröffentlicht wird.
Wo kann man ein Smart-Contract-Audit durchführen lassen?
Zahlreiche Anbieter von Smart-Contract-Audits haben sich mit ihren Leistungen einen Namen gemacht. Zwei davon sind besonders bekannt. Wer bei ihnen ein Audit beauftragen möchte, muss zunächst ein Angebot anfordern und die nötigen Informationen bereitstellen.
CertiK
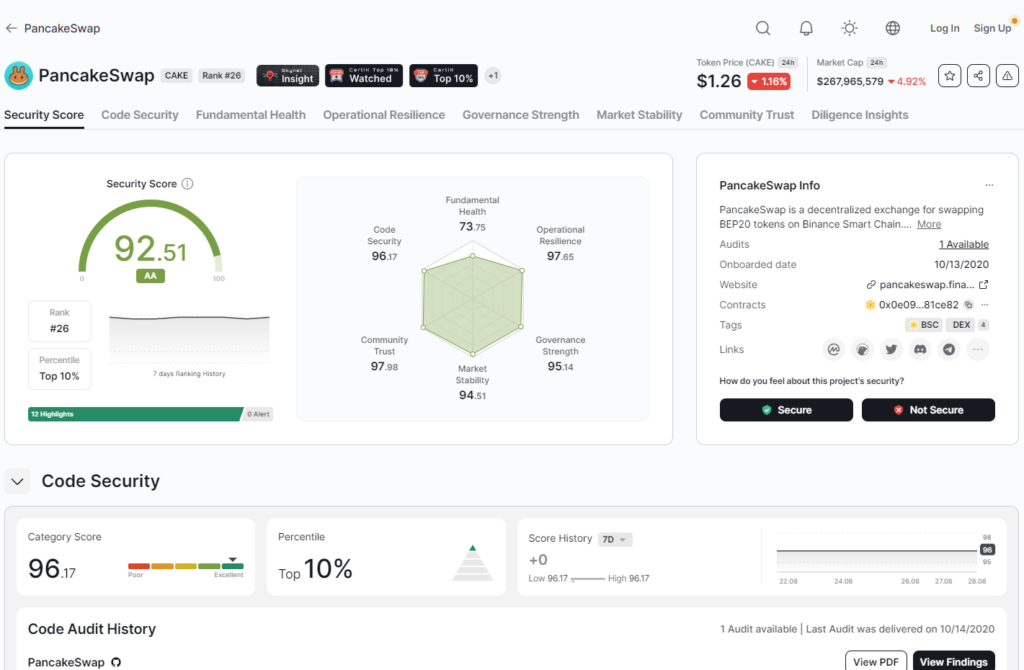
CertiK zählt zu den führenden Anbietern von Smart-Contract-Audits. Viele Projekte haben ihre Verträge im Laufe der Zeit von CertiK gründlich prüfen lassen. Ein bekanntes Beispiel ist PancakeSwap, der größte automatisierte Market Maker (AMM) auf der Binance Smart Chain (BSC).
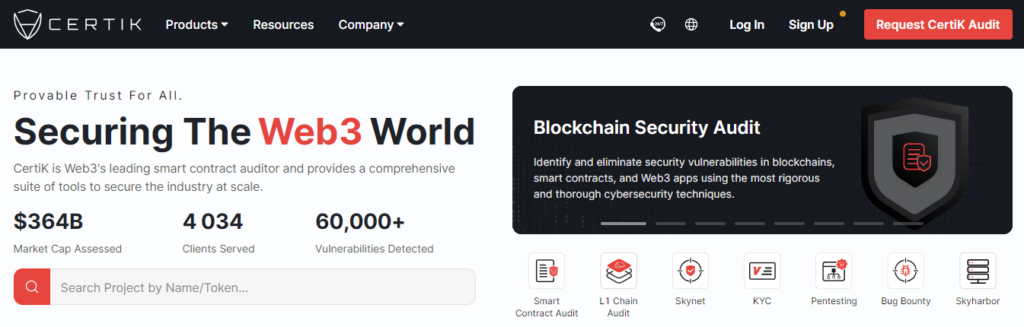
Auch die große Mehrheit der von Binance Labs unterstützten Projekte hat sich für umfassende Vertragsprüfungen durch CertiK entschieden. Die geprüften Projekte finden sich auf einer laufend aktualisierten Rangliste, die einen Vergleich und eine zugehörige Sicherheitsbewertung ermöglicht. CertiK prüft nicht nur Projekte auf Ethereum, sondern auch auf BSC und Polygon.
ConsenSys Diligence
ConsenSys Diligence ist ein bekannter Akteur in der Kryptowelt und wird von Joseph Lubin, einem Mitgründer von Ethereum, geleitet. ConsenSys genießt als Blockchain-Entwickler einen hervorragenden Ruf. Mit ConsenSys Diligence bietet das Unternehmen Audits für Ethereum-Smart-Contracts an. Außerdem gibt es einen automatisierten Dienst, der Verträge für die Ethereum Virtual Machine (EVM) auf häufige Fehler prüft.
Was kostet ein Smart-Contract-Audit?
Die genauen Kosten hängen davon ab, wie viele Smart Contracts geprüft werden sollen. Ein Audit kostet in der Regel mehrere Tausend US-Dollar. Bei besonders umfangreichen Projekten kann der Preis ohne Weiteres 10.000 US-Dollar übersteigen. Auch der Ruf und die Bekanntheit des beauftragten Audit-Unternehmens spielen bei den Kosten eine Rolle.
Fazit
Zum Glück für Anleger und Nutzer gelten Smart-Contract-Audits inzwischen weithin als Qualitätsmaßstab. Wenn sich jedoch fast jedes Projekt prüfen lässt, ist ein Audit allein kein verlässlicher Hinweis mehr auf den Wert eines Projekts. Umso wichtiger ist es, die Ergebnisse selbst genauer anzusehen. Auch ohne technische Vorkenntnisse kann es aufschlussreich sein, die Kommentare zu lesen und einzuschätzen, wie schwer die möglichen Probleme wiegen.
Wenn du jetzt einen Auditbericht vor dir hast, sollte es dir leichter fallen, seinen Inhalt zu verstehen. Wie immer gilt: Bei einer Investitionsentscheidung solltest du das Gesamtbild betrachten und alle verfügbaren Informationen berücksichtigen.