تغيّرت نظرة الناس إلى العملات المشفّرة وطرق استخدامها كثيرًا منذ ظهور التمويل اللامركزي (DeFi). وبرز هذا التحوّل خصوصًا مع ظهور منصات مالية مستقلة تقدّم أنواعًا مختلفة من الإقراض بالعملات المشفّرة، بما يخلق قيمة كبيرة للمقترضين والمقرضين على حد سواء.
ومن أنواع القروض التي اكتسبت شعبية لافتة في منظومة التمويل اللامركزي القروض السريعة. فهي تتيح للمقترضين الاستفادة من فرص المراجحة خلال لحظات: يحصلون على المال لشراء أصل مشفّر، ثم يبيعونه سريعًا ويسددون القرض ويجنون الربح، كل ذلك ضمن معاملة واحدة.
لكن، رغم براعة الفكرة وفاعليتها عمليًا، يستغل بعض الأشخاص هذا النوع من الإقراض. تابع القراءة لتعرف المزيد عن هجمات القروض السريعة وكيفية الوقاية منها.
ما هجوم القروض السريعة؟
يقوم هجوم القروض السريعة على استغلال ثغرات أمنية في العقود الذكية لمنصة ما. وفي العادة، يقترض المهاجم مبلغًا كبيرًا من دون تقديم أي ضمانات، ثم يتلاعب بسعر عملة مشفّرة في إحدى المنصات، فيرفع قيمتها أو يخفضها اصطناعيًا، ويبيع الأصل سريعًا في منصة أخرى محققًا ربحًا من فارق السعر.
تجري هذه العملية في سلسلة سريعة من الخطوات، وغالبًا ما تكتمل ضمن المعاملة نفسها. ويكرر المهاجم دورة التلاعب هذه مرات عدة خلال وقت قصير، ثم ينهي العملية ويختفي من دون أن يترك أثرًا يمكن تعقبه.
ما القرض السريع؟
أسهم النمو السريع لقطاع الإقراض في التمويل اللامركزي (DeFi) كثيرًا في ازدياد شعبية الإقراض بالعملات المشفّرة. وعلى وجه الخصوص، أصبحت القروض السريعة خيارًا جذابًا لأنها تستفيد إلى أقصى حد من إمكانات تقنيات البلوك تشين الحالية.
يتيح القرض السريع للمقترض الحصول على قرض من دون ضمانات. كيف ذلك؟ تُنفّذ عملية الإقراض والسداد بأكملها ضمن معاملة واحدة على البلوك تشين، باستخدام العقد الذكي للمنصة.
وهذا يعني أن على المقترض التصرف بسرعة وتسديد القرض خلال وقت وجيز جدًا. وإذا تعثرت أي خطوة من العملية، كأن يعجز المقترض عن السداد، تُلغى المعاملة تلقائيًا وكأنها لم تحدث.
الفكرة بسيطة وفعّالة للغاية. فعلى خلاف القروض التقليدية المضمونة، لا تتطلب القروض السريعة ضمانات أو فحصًا ائتمانيًا أو إجراءات إدارية. ويمكن للمقترضين الحصول فورًا على مبالغ كبيرة من العملات المستقرة واستخدامها للغرض المطلوب بالسرعة نفسها.
وهذا بالضبط ما يفعله بعض المتداولين على منصات التمويل اللامركزي. فمثلًا، يستطيع مستخدمو منصات مثل Aave الحصول على قروض سريعة واستغلال فرص المراجحة ثم سداد القرض والاحتفاظ بالأرباح.
يؤتمت النظام عملية الاقتراض والإقراض بأكملها، وعند نجاحها يستفيد الطرفان من المعاملة. لكن إذا حدث أي خلل، يلغي النظام المعاملة، فلا يحقق أي منهما ربحًا.
ما مدى شيوع هجمات القروض السريعة؟
نظرًا إلى التطور المتسارع لتقنية البلوك تشين، لا تزال هجمات القروض السريعة في التمويل اللامركزي متفشية. وحتى الآن، استُغلت ثغرات في أكثر من 70 مشروعًا في التمويل اللامركزي لسرقة مبالغ طائلة، وبلغت الخسائر نحو 1.5 مليار دولار أمريكي. ومن المرجح أن يستمر هذا الاتجاه في السنوات المقبلة، إذ لا يزال تأمين منصات التمويل اللامركزي تأمينًا محكمًا تحديًا قائمًا.
تكمن إحدى أبرز الصعوبات في عجز المطورين عن توقع كل ثغرة محتملة، لا سيما أن البلوك تشين مجال حديث نسبيًا. كما أن سرعة بناء هذه الأنظمة، إلى جانب ضخامة الأموال المعرضة للخطر، تزيد الأمر تعقيدًا. ومع وجود مبالغ كبيرة على المحك، يجرّب المطورون أساليب مختلفة لاكتشاف العيوب المحتملة. يستغل بعض منفذي هجمات القروض السريعة أخطاء حسابية في مجمعات السيولة، فيما يستفيد آخرون من أخطاء برمجية أو ينفذون هجمات المُعدّنين.
وللأسف، فإن العقود الذكية، وهي ما يجعل التمويل اللامركزي ممكنًا، تفتح الباب أيضًا أمام الثغرات.
تكمن المشكلة في أن العقود الذكية تملك سلطة كاملة على بروتوكولات التمويل اللامركزي. وما إن يفهم المهاجمون طريقة عملها بعمق، حتى يتمكنوا من استغلال نقاط ضعفها لشن الهجمات.
وهذا ما يخلق معادلة دقيقة في أمن التمويل اللامركزي: فمن جهة، مهارة مطوري العقود وخبرتهم، ومن جهة أخرى، القراصنة الذين يبحثون عن أي ثغرة يستغلونها.
ومن الثغرات المهمة أيضًا بيانات التسعير الخاصة بالمنصات. فمع وجود عدد هائل من منصات التداول حول العالم، يكاد يستحيل تحديد سعر واحد نهائي للأصول المشفّرة. وتجعل فروق الأسعار هذه المراجحة جذابة، إذ يمكن للمتداولين تحقيق أرباح مشروعة من تقلبات السوق الطبيعية. لكن مهاجمي القروض السريعة يتلاعبون بهذه الفروق عبر إحداث تغيّرات مفاجئة ومصطنعة في الأسعار.
عندما يحصل المهاجم على قرض سريع، غالبًا ما يفتعل موجة بيع تتسبب في هبوط حاد بسعر أحد الأصول المشفّرة.
لحسن الحظ، وُضعت بالفعل تدابير للحد من مخاطر إساءة استخدام القروض غير المضمونة. وسنستعرض بعض هذه الأنظمة الوقائية بعد التطرق إلى أمثلة بارزة على هجمات القروض السريعة.
أمثلة على هجمات القروض السريعة
شهدت السنوات الماضية حوادث كثيرة لهجمات القروض السريعة، وكان لبعضها أثر بالغ. إليكم بعضًا من أكبر هذه الهجمات:
Cream Finance
تعرضت C.R.E.A.M. Finance لهجمات عدة خلال عام 2021، وكان من أبرزها عملية سرقة ضخمة بلغت قيمتها 130 مليون دولار أمريكي. وتمكن المهاجمون، خلال فترة لم يُحدّد طولها، من سرقة ملايين من رموز سيولة CREAM. وسُجلت الخسائر كلها على البلوك تشين، لكن الجناة ما زالوا طلقاء.
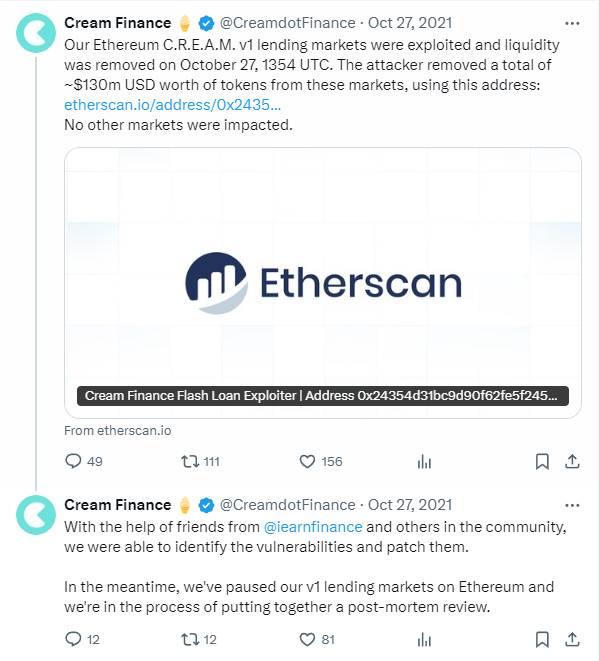
لحسن الحظ، لم تمسّ الثغرة سوى جزء من بنية Cream التحتية للتمويل اللامركزي، ولم تتأثر Yearn Finance، شريكتها في الاندماج. وكما يحدث عادةً في استغلال بروتوكولات التمويل اللامركزي، نفّذ المهاجمون قروضًا سريعة عدة وتلاعبوا ببيانات الأسعار التي يزوّد بها أوراكل المنصة.
وبمساعدة فريق Yearn، عولجت الثغرة سريعًا.
dYdX
تعتمد بعض الهجمات على البروتوكولات على التوقيت الدقيق والتلاعب بالأسعار، كما حدث في استغلال القرض السريع على dYdX مطلع عام 2020. اقترض المهاجم قرضًا سريعًا من المنصة، ثم وزّع الأموال على منصتي تداول هما Fulcrum وCompound.
استخدم المهاجم الجزء الأول على Fulcrum لمبادلة ETH بـWBTC، ونُفّذ الأمر عبر منصة تداول لامركزية (DEX) تابعة لـUniswap، من خلال Kyber Network. وأدى انخفاض السيولة في مجمع Uniswap آنذاك إلى ارتفاع حاد في سعر WBTC.
وفي الوقت نفسه، استخدم المهاجم الجزء الثاني من القرض على Compound للحصول على قرض سريع من WBTC. ومع ارتفاع سعر WBTC على Uniswap، نفّذ المهاجم عملية المبادلة بسرعة وحقق أرباحًا كبيرة من التلاعب بالأسعار.
Alpha Homora
في فبراير 2021، تعرض بروتوكول Alpha Homora للاختراق، وخسر 37 مليون دولار أمريكي. واستغل المهاجم Iron Bank التابعة لـC.R.E.A.M. Finance عبر تنفيذ سلسلة من القروض السريعة. وIron Bank هي ذراع الإقراض في Alpha Homora.
كرر المهاجمون الاستغلال مرات عدة، وجمعوا رموز CreamY USD (cyUSD)، ثم استخدموها لاقتراض عملات مشفّرة مختلفة. كان الهجوم بالغ التعقيد وتضمن خطوات متعددة. وباختصار، تلاعب المخترق بمجموعة sUSD في HomoraBank v2 لمصلحته.
ومن خلال ترتيب سلسلة من المعاملات والقروض السريعة، تمكن المهاجم من استغلال آليات الإقراض بين HomoraBank v2 وIron Bank. وللاطلاع على تفاصيل الحادثة، يشرح تقرير ما بعد الحادثة الذي نشرته Alpha Homora أسلوب المهاجمين.
كما استغل الهجوم خطأً في تقريب الأرقام ضمن حسابات الاقتراض، ولا سيما في الحالات التي يكون فيها مقترض واحد.
PancakeBunny
في مايو 2021، تعرضت PancakeBunny لهجوم مدمر، وغادر المخترق ومعه ما يقارب 3 ملايين دولار أمريكي. بدأ المهاجم بالحصول على قرض كبير من BNB عبر PancakeSwap، ثم تلاعب بزوجي التداول BUNNY/BNB وUSDT/BNB.
وبعد ذلك، أتاح قرض سريع للمخترق جمع كمية كبيرة من رموز BUNNY، سارع إلى بيعها. ثم سدد قرض BNB واختفى بالأرباح. وأدى الهجوم إلى انهيار حاد في سعر PancakeBunny، من 146 دولارًا إلى 6.17 دولارات فقط.
كيف أحمي نفسي من هجوم القروض السريعة؟
مع تزايد الهجمات، يكتسب خبراء الأمن فهمًا أعمق لثغرات القروض السريعة الكثيرة التي تظهر في عالم العملات المشفّرة. ولحسن الحظ، عولجت جميع الثغرات الواردة في الأمثلة السابقة. كما دفعت عودة هذه المشكلات إلى تطوير حلّين ذائعي الصيت لتعزيز الأمن في هذا المجال.
استخدام حلول أمنية للتمويل اللامركزي
تستفيد منظومة التمويل اللامركزي من تقنيات متطورة تُحدث تغييرًا جوهريًا في أنظمة التمويل العالمية. لكن هذا الاهتمام المتزايد يفرض تحديات كبيرة ويزيد الضغوط على المنظومة بأكملها.
لحسن الحظ، توجد بالفعل منصات متخصصة لمعالجة المشكلات الأمنية الملحة التي تظهر في هذا المجال. وتُعد OpenZeppelin مثالًا بارزًا، إذ تؤدي دورًا محوريًا في حماية العقود الذكية ومنصات التمويل اللامركزي عمومًا.
وإلى جانب خدمات تدقيق العقود الذكية، توفر حلول مثل Defender Sentinels حماية مستمرة من هجمات القروض السريعة. وتتيح هذه الأداة المبتكرة للمطورين أتمتة إجراءاتهم الدفاعية، ما يمكّنهم من إيقاف الأنظمة بأكملها بسرعة وتنفيذ الإصلاحات اللازمة.
وتكتسب آليات الاستجابة السريعة هذه أهمية بالغة في الحد من الأضرار المحتملة التي قد يُلحقها هجوم القروض السريعة بالنظام.
تستفيد من هذه المنصة بالفعل جهات رائدة في القطاع، منها Yearn.finance وFoundation Labs وdYdX وOpyn وThe Graph وPoolTogether وغيرها كثير، لمواجهة الهجمات على أنظمتها بفاعلية.
أوراكل الأسعار اللامركزية
تعتمد معظم هجمات القروض السريعة اعتمادًا كبيرًا على التلاعب بالأسعار، لذا من المهم التصدي لهذا الأسلوب باستخدام أوراكل أسعار لامركزية. ومن أبرز هذه الحلول Chainlink وBand Protocol. وتعزز هذه المنصات أمن بروتوكولات مختلفة عبر توفير بيانات دقيقة وموثوقة عن أسعار مجموعة من العملات المشفّرة.
فعلى سبيل المثال، ستصبح هجمات التمويل اللامركزي (DeFi) المشابهة لحادثة dYdX أقل قابلية للتنفيذ، إذ لن تعود البروتوكولات معتمدة على منصة تداول لامركزية (DEX) واحدة للحصول على بيانات الأسعار.
اعتمدت Alpha Homora الآن Alpha Oracle Aggregator لتفادي تكرار ثغرات الماضي. ومع استمرار نمو سوق التمويل اللامركزي، يُتوقع ظهور مزيد من الأنظمة المصممة بهذا المستوى من الحماية.
هل القروض السريعة خالية من المخاطر؟
عندما تسير الأمور كما ينبغي، يمكن اعتبار القروض السريعة خالية تمامًا من المخاطر. ويستفيد كل من المقترض والمقرض من المعاملة ما داما ملتزمين بجميع الشروط المحددة في العقد الذكي.
فالمقرض لا يتخلى عن أمواله فعليًا. إذ تظل الأموال افتراضية في الأساس، ولا تُسجّل في دفتر حسابات البلوك تشين إلا إذا استوفى المقترض جميع الشروط. أما إذا تعثر المقترض، فتُرفض المعاملة ببساطة وتبقى الأموال في مكانها.
وهكذا يحتفظ المقرض بأصوله، ولا يتحمل المقترض أي دين لأي طرف.
أما المقترض، فتتاح له فرصة تحقيق الربح. إذ يمكنه استخدام الأموال المقترضة للاستفادة من فرص المراجحة في سوق العملات المشفّرة. وإذا فشلت المعاملة، تعود الأموال إلى المقرض بسلاسة.
من الناحية المثالية، يتيح النظام الاقتراض والإقراض الفوريين من دون مخاطر. لكن لضمان خلو العملية من المخاطر فعلًا، ينبغي أن تغطي العقود الذكية تفاصيل المعاملة كافة. فذلك يسد الثغرات التي قد يستغلها المهاجمون.
وبناءً على ذلك، تتمثل أبرز المخاطر التي تواجه منظومة التمويل اللامركزي حاليًا فيما يتعلق بالقروض السريعة في تسرّب البيانات والأخطاء في العقود الذكية، والتي قد تتيح تنفيذ هذه الهجمات.
الوضع ليس مثاليًا بعد، لكن ثمة أمل في أن تتطور هذه الأنظمة وتصبح أكثر أمانًا. ومع مشاركة منصات مثل Chainlink وOpenZeppelin، قد تصبح هجمات القروض السريعة يومًا ما من الماضي.
الخلاصة
تمثل القروض السريعة إضافة مبتكرة ومثيرة لمنظومة التمويل اللامركزي (DeFi). ورغم تعرضها حاليًا لهجمات مختلفة، نتوقع أن يتحسن الوضع مع مرور الوقت.
ومع مواصلة المطورين تحسين مهاراتهم في برمجة العقود الذكية، واعتماد مزيد من الأنظمة أدوات أمنية متينة وأوراكل لامركزية لتوفير أسعار دقيقة، يُتوقع أن ينخفض تواتر الهجمات التي يشنها القراصنة انخفاضًا ملحوظًا.
إذا كنت تتساءل عما إذا كانت القروض السريعة فرصة استثمارية مجدية، فنرى أن الإجابة تميل إلى نعم. لكن تذكّر أن هجمات القروض السريعة تنطوي، في الحد الأدنى، على قدر من المخاطر. لذا توخَّ الحذر وتحلَّ بالحكمة عند إقراض عملاتك المشفّرة عبر منصات التمويل اللامركزي.