С появлением децентрализованных финансов (DeFi) изменилось и то, как люди воспринимают криптовалюты и пользуются ими. Особенно заметно это стало с развитием независимых финансовых платформ, предлагающих разные виды криптозаймов. Они создают ощутимую выгоду и для заёмщиков, и для кредиторов.
Один из видов займов, быстро набравших популярность в экосистеме DeFi, — флеш-займ. Он позволяет воспользоваться возможностью для арбитража буквально за несколько мгновений: получить средства, купить криптоактив, быстро продать его, вернуть заём и оставить себе прибыль — всё в рамках одной транзакции.
Но, несмотря на изящную идею и её практическую пользу, находятся те, кто использует такой способ кредитования во вред. Читайте дальше, чтобы узнать, как устроены атаки с флеш-займами и как от них защититься.
Что такое атака с флеш-займом?
Атака с флеш-займом — это использование уязвимостей в защите смарт-контрактов конкретной платформы. Злоумышленник обычно занимает крупную сумму без залога, затем искусственно меняет цену криптовалюты на одной бирже — поднимает её или обрушивает — и быстро перепродаёт актив на другой, зарабатывая на разнице.
Вся эта цепочка действий проходит очень быстро и часто укладывается в одну транзакцию. Злоумышленник может несколько раз подряд повторить манипуляции, а затем завершить операцию и скрыться, не оставив следов, по которым его можно было бы отследить.
Что такое флеш-займ?
Стремительное развитие сектора кредитования в децентрализованных финансах (DeFi) во многом обеспечило рост популярности криптозаймов. Флеш-займы стали особенно привлекательными: они позволяют в полной мере использовать возможности современных блокчейн-технологий.
Флеш-займ позволяет получить деньги без залога. Как это возможно? Весь процесс выдачи и возврата средств проходит в одной транзакции в блокчейне с помощью смарт-контракта платформы.
Это значит, что заёмщику нужно действовать быстро и вернуть деньги за очень короткий срок. Если что-то пойдёт не так — например, заёмщик не сможет вернуть долг, — транзакция автоматически отменится, словно её и не было.
Идея проста и при этом очень эффективна. В отличие от обычных обеспеченных займов, для флеш-займа не нужны залог, проверка кредитной истории или оформление документов. Заёмщик может мгновенно получить крупную сумму в стейблкоинах и так же быстро использовать её по назначению.
Именно так поступают некоторые трейдеры на разных DeFi-платформах. Например, пользователи Aave могут взять флеш-заём, воспользоваться арбитражной возможностью, вернуть деньги и забрать прибыль себе.
Система автоматизирует весь процесс выдачи и возврата займа. Если операция проходит успешно, выигрывают и кредитор, и заёмщик. Если что-то идёт не так, система отменяет транзакцию, и обе стороны остаются без прибыли.
Как часто происходят атаки с флеш-займами?
Блокчейн-технологии быстро меняются, поэтому атаки с флеш-займами в DeFi по-прежнему не редкость. На сегодняшний день с помощью более чем 70 эксплойтов в DeFi похищены огромные суммы; общий ущерб составляет около 1,5 млрд долларов. В ближайшие годы эта тенденция, вероятно, сохранится: обеспечить абсолютную защиту DeFi-платформ по-прежнему сложно.
Одна из главных трудностей в том, что разработчики не могут заранее учесть все возможные уязвимости — особенно в такой сравнительно новой области, как блокчейн. Ситуацию усложняют и высокие темпы разработки, и крупные суммы, поставленные на карту. Чтобы выявить слабые места, разработчикам приходится пробовать разные подходы. Одни злоумышленники с флеш-займами используют ошибки в расчётах ликвидности пулов, другие — недочёты в коде или прибегают к атакам с участием майнеров.
Как ни парадоксально, именно смарт-контракты, благодаря которым работают децентрализованные финансы, создают и новые уязвимости.
Проблема в том, что смарт-контракты полностью управляют протоколами DeFi. Если злоумышленники хорошо разберутся в их работе, они смогут использовать слабые места и проводить атаки.
Безопасность DeFi держится на хрупком равновесии: с одной стороны — навыки и опыт разработчиков смарт-контрактов протокола, с другой — хакеры, которые ищут любую лазейку.
Ещё одна серьёзная уязвимость связана с данными о ценах на платформе. Бирж по всему миру так много, что установить единую точную цену криптоактива почти невозможно. Разница в ценах создаёт возможности для арбитража: трейдеры могут законно зарабатывать на естественных колебаниях рынка. Но при атаках с флеш-займами эту разницу используют для резкого и искусственного изменения стоимости.
Получив флеш-заём, злоумышленник нередко устраивает фиктивную массовую распродажу, из-за которой цена криптоактива резко падает.
К счастью, уже существуют способы снизить риск злоупотреблений, связанных с займами без залога. Прежде чем разобрать эти защитные механизмы, рассмотрим несколько известных атак с флеш-займами.
Известные атаки с флеш-займами
За прошедшие годы произошло немало атак с флеш-займами, и некоторые из них особенно выделяются масштабом. Вот несколько крупнейших случаев:
Cream Finance
В 2021 году C.R.E.A.M. Finance пережила несколько атак. Одна из самых громких закончилась кражей колоссальных 130 млн долларов. Злоумышленники похитили миллионы токенов ликвидности CREAM за неуказанный период. Все потери зафиксированы в блокчейне, однако виновные до сих пор на свободе.
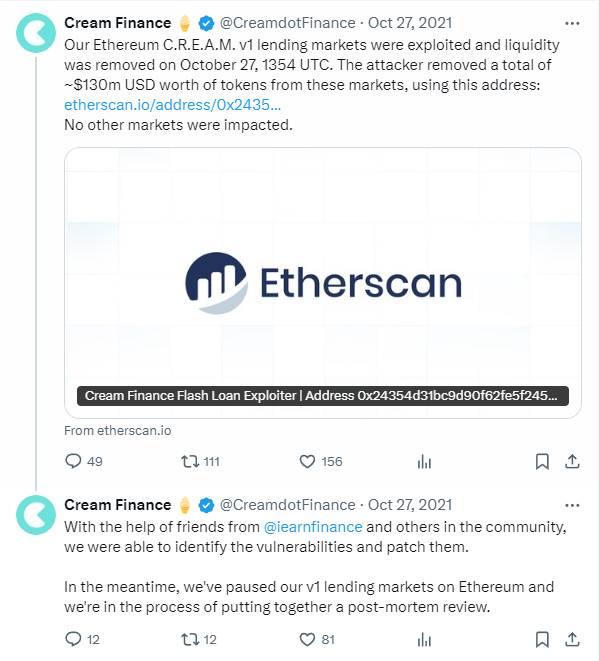
К счастью, уязвимость затронула лишь часть инфраструктуры DeFi-проекта Cream: его партнёр по объединению, Yearn Finance, не пострадал. Как часто бывает при атаках на DeFi-протоколы, злоумышленники использовали несколько флеш-займов и манипулировали данными о ценах от оракула.
При участии команды Yearn уязвимость быстро устранили.
dYdX
Некоторые атаки на протоколы зависят от точного выбора момента и манипуляций с ценами. Так произошло и при атаке с флеш-займом на dYdX в начале 2020 года. Злоумышленник взял флеш-заём на платформе, а затем разделил средства между двумя торговыми площадками — Fulcrum и Compound.
На Fulcrum одну часть средств использовали для обмена ETH на WBTC. Ордер прошёл через децентрализованную биржу Uniswap с помощью Kyber Network. Из-за сравнительно низкой ликвидности пула Uniswap цена WBTC тогда резко взлетела.
Тем временем вторую часть займа злоумышленник использовал на Compound, чтобы получить флеш-заём в WBTC. Когда цена WBTC на Uniswap взлетела, он быстро провёл обмен и получил значительную прибыль благодаря манипуляции ценами.
Alpha Homora
В феврале 2021 года протокол Alpha Homora взломали, причинив ущерб в 37 млн долларов. Злоумышленник провёл серию флеш-займов через Iron Bank — подразделение Alpha Homora, отвечающее за кредитование, — принадлежащий C.R.E.A.M. Finance.
Хакеры несколько раз повторили атаку и накопили токены CreamY USD (cyUSD), с помощью которых затем занимали разные криптовалюты. Атака была сложной и состояла из множества этапов. По сути, хакер использовал в своих интересах пул sUSD в HomoraBank v2.
Проведя серию транзакций и флеш-займов, злоумышленник воспользовался механизмами кредитования между HomoraBank v2 и Iron Bank. Подробнее о том, как действовали хакеры, можно узнать из отчёта Alpha Homora о причинах и ходе инцидента.
Кроме того, в атаке использовалась ошибка округления при расчёте займа — особенно заметная в случаях, когда заёмщик был один.
PancakeBunny
В мае 2021 года PancakeBunny подвергся разрушительной атаке: хакер унёс почти 3 млн долларов. Сначала злоумышленник взял крупный заём в BNB через PancakeSwap. Во время атаки он манипулировал торговыми парами BUNNY/BNB и USDT/BNB.
Затем с помощью ещё одного флеш-займа хакер получил большое количество токенов BUNNY и быстро их распродал. Он вернул заём в BNB и скрылся с прибылью. После атаки цена PancakeBunny резко обвалилась: со 146 до 6,17 доллара.
Как защититься от атак с флеш-займами?
Атак становится больше, и специалисты по безопасности всё лучше понимают, как устроены многочисленные эксплойты с флеш-займами, появляющиеся в криптоиндустрии. К счастью, все уязвимости, о которых шла речь в приведённых выше примерах, уже устранены. А повторение подобных проблем привело к появлению двух широко известных способов усилить защиту.
Внедрение решений для защиты DeFi
Экосистема DeFi использует передовые технологии, которые меняют саму структуру мировой финансовой системы. Но растущее внимание к этой сфере создаёт серьёзные трудности и повышает нагрузку на систему в целом.
К счастью, уже есть специализированные платформы, призванные решать острые проблемы безопасности в этой среде. Один из ярких примеров — OpenZeppelin: платформа играет важную роль в защите смарт-контрактов и DeFi-проектов в целом.
Помимо аудита смарт-контрактов, такие решения, как Defender Sentinels, обеспечивают постоянную защиту от атак с флеш-займами. Этот инструмент позволяет разработчикам автоматизировать защитные меры, быстро приостанавливать работу целых систем и внедрять необходимые исправления.
Такие механизмы быстрого реагирования крайне важны: они помогают свести к минимуму ущерб, который атака с флеш-займом может нанести системе.
Крупные игроки отрасли, включая Yearn.finance, Foundation Labs, dYdX, Opyn, The Graph, PoolTogether и многих других, уже используют эту платформу, чтобы эффективно отражать атаки на свои системы.
Децентрализованные ценовые оракулы
Большинство атак с флеш-займами в значительной степени основаны на манипуляциях с ценами, поэтому важно противодействовать им с помощью децентрализованных ценовых оракулов. Среди известных примеров — Chainlink и Band Protocol. Эти платформы повышают безопасность разных протоколов, предоставляя точные и надёжные данные о ценах на различные криптовалюты.
Например, атаки с использованием децентрализованных финансов (DeFi) по сценарию, похожему на инцидент с dYdX, будет сложнее проводить: протоколы больше не будут полагаться на одну децентрализованную биржу (DEX) как единственный источник ценовых данных.
Теперь Alpha Homora использует Alpha Oracle Aggregator, чтобы не допустить повторения прежних уязвимостей. По мере роста рынка DeFi, вероятно, будет появляться всё больше систем с таким уровнем защиты.
Безопасны ли флеш-займы?
Если всё работает как задумано, флеш-займы можно считать полностью безопасными. И заёмщик, и кредитор получают выгоду от сделки — при условии, что соблюдены все требования смарт-контракта.
С точки зрения кредитора, деньги фактически никуда не уходят. Средства существуют лишь условно и отражаются в реестре блокчейна, если заёмщик выполняет все требования. Если он не возвращает заём, транзакцию просто отклоняют, а средства остаются на месте.
Иными словами, кредитор сохраняет свои активы, а заёмщик никому не остаётся должен.
Заёмщик же может получить прибыль. Он использует заёмные средства, чтобы воспользоваться арбитражными возможностями на рынке криптовалют. Если транзакция не удаётся, деньги автоматически возвращаются кредитору.
В идеале система позволяет брать и выдавать займы мгновенно и без риска. Но чтобы процесс действительно был безопасным, смарт-контракты должны подробно описывать все условия сделки. Это позволяет устранить уязвимости, которыми могли бы воспользоваться злоумышленники.
Таким образом, сейчас основные риски флеш-займов для экосистемы DeFi связаны с утечками данных и ошибками в смарт-контрактах, которые могут открыть путь для атак.
Пока ситуация далека от идеальной, но есть надежда, что со временем эти системы станут безопаснее. Благодаря таким платформам, как Chainlink и OpenZeppelin, атаки с флеш-займами в будущем могут уйти в прошлое.
Заключение
Флеш-займы — интересное и новаторское дополнение к экосистеме децентрализованных финансов (DeFi). Сейчас они уязвимы для разных атак, но со временем ситуация, как мы ожидаем, улучшится.
Разработчики продолжают совершенствовать навыки создания смарт-контрактов, а всё больше систем внедряют надёжные инструменты защиты и децентрализованные оракулы для получения точных ценовых данных. Поэтому можно ожидать, что хакерские атаки будут происходить заметно реже.
Если вы думаете, стоит ли рассматривать флеш-займы как выгодную инвестиционную возможность, мы скорее ответим «да». Но важно помнить: риск атаки с флеш-займом всё же есть, пусть и небольшой. Поэтому будьте осторожны и взвешенно подходите к кредитованию через DeFi-платформы, используя свои криптоактивы.