Depuis l’essor de la finance décentralisée (DeFi), notre rapport aux cryptomonnaies et la façon dont nous les utilisons ont profondément changé. L’arrivée de plateformes financières indépendantes proposant différentes formes de prêts en crypto a notamment créé une valeur considérable, aussi bien pour les emprunteurs que pour les prêteurs.
Parmi les prêts qui ont connu un succès fulgurant dans l’écosystème DeFi, le prêt flash (flash loan) occupe une place à part. Il permet de saisir des occasions d’arbitrage en quelques instants : emprunter de quoi acheter un cryptoactif, le revendre rapidement, rembourser le prêt et empocher un bénéfice — le tout au cours d’une seule transaction.
Mais, malgré l’ingéniosité du principe et son efficacité, certains exploitent malheureusement ce type de prêt. Poursuivez votre lecture pour en savoir plus sur les attaques par prêt flash et les moyens de s’en prémunir.
Qu’est-ce qu’une attaque par prêt flash ?
Une attaque par prêt flash consiste à exploiter des failles dans les contrats intelligents d’une plateforme. En général, l’attaquant emprunte une somme importante sans fournir de garantie, puis manipule le cours d’une cryptomonnaie sur une plateforme d’échange, en faisant artificiellement monter ou baisser sa valeur. Il revend ensuite rapidement l’actif sur une autre plateforme pour profiter de l’écart de prix.
L’opération se déroule à toute vitesse, souvent au sein d’une seule transaction. L’attaquant répète plusieurs fois de suite ce cycle de manipulation, puis met fin à l’opération et disparaît sans laisser de trace exploitable.
Qu’est-ce qu’un prêt flash ?
Le développement rapide du secteur du prêt dans la finance décentralisée (DeFi) a largement contribué à l’essor des prêts en cryptomonnaies. Les prêts flash, en particulier, sont devenus très attrayants, car ils tirent pleinement parti des technologies blockchain actuelles.
Un prêt flash permet d’emprunter sans fournir de garantie. Comment est-ce possible ? La plateforme s’appuie sur un contrat intelligent pour exécuter l’emprunt et son remboursement au cours d’une seule transaction sur la blockchain.
L’emprunteur doit donc agir vite et rembourser le prêt dans un délai très court. Si une étape échoue — par exemple, si l’emprunteur ne rembourse pas —, la transaction est automatiquement annulée, comme si elle n’avait jamais eu lieu.
Le principe est simple et particulièrement efficace. Contrairement aux prêts classiques avec garantie, les prêts flash ne nécessitent ni garantie, ni vérification de solvabilité, ni formalités administratives. L’emprunteur peut accéder instantanément à des sommes importantes en stablecoins et les utiliser tout aussi rapidement.
C’est précisément ce que font certains traders sur diverses plateformes DeFi. Sur Aave, par exemple, les utilisateurs peuvent contracter un prêt flash, tirer parti d’une occasion d’arbitrage, rembourser le prêt et garder les bénéfices.
Le système automatise l’ensemble du processus d’emprunt et de prêt. Si tout se déroule comme prévu, le prêteur comme l’emprunteur en tirent profit. Mais au moindre problème, la transaction est annulée et aucun des deux n’y gagne quoi que ce soit.
Les attaques par prêt flash sont-elles fréquentes ?
La blockchain évolue si vite que les attaques par prêt flash restent monnaie courante dans la DeFi. À ce jour, plus de 70 failles exploitées dans la DeFi ont permis de dérober des sommes considérables, pour des pertes totales estimées à environ 1,5 milliard de dollars. La tendance pourrait se poursuivre dans les années à venir : garantir une sécurité infaillible aux plateformes DeFi reste un défi de taille.
L’une des principales difficultés tient à l’impossibilité, pour les développeurs, d’anticiper toutes les failles possibles, d’autant que la blockchain est un domaine relativement récent. La rapidité avec laquelle ces systèmes sont conçus, conjuguée aux sommes considérables en jeu, complique encore les choses. Face à de tels enjeux financiers, les développeurs expérimentent souvent différentes méthodes pour déceler les failles potentielles. Certains attaquants exploitent des erreurs de calcul dans les pools de liquidité ; d’autres tirent parti d’erreurs de code ou lancent des attaques de mineurs.
Paradoxalement, les contrats intelligents, qui rendent possible la finance décentralisée, sont aussi une source de vulnérabilités.
Le problème, c’est que les contrats intelligents contrôlent entièrement les protocoles DeFi. Dès qu’un attaquant comprend en détail leur fonctionnement, il peut en exploiter les faiblesses pour mener une attaque.
La sécurité de la DeFi repose donc sur un équilibre délicat entre, d’un côté, les compétences des développeurs des contrats du protocole et, de l’autre, les pirates qui cherchent la moindre faille à exploiter.
Les données de prix des plateformes constituent une autre vulnérabilité importante. Avec toutes les plateformes d’échange qui existent dans le monde, il est presque impossible d’établir un cours unique et incontestable pour les cryptoactifs. Ces écarts de prix rendent l’arbitrage intéressant : les traders peuvent légitimement profiter des fluctuations naturelles du marché. Mais les attaquants qui recourent aux prêts flash exploitent ces écarts en provoquant des variations soudaines et artificielles des cours.
Après avoir obtenu un prêt flash, l’attaquant organise souvent une vague de ventes artificielle qui fait chuter le cours d’un cryptoactif.
Heureusement, des mesures permettent déjà de réduire le risque d’abus liés aux prêts sans garantie. Avant d’en passer quelques-unes en revue, intéressons-nous à plusieurs attaques par prêt flash qui ont marqué les esprits.
Exemples d’attaques par prêt flash
Au fil des années, les attaques par prêt flash n’ont pas manqué, et certaines ont été particulièrement retentissantes. Voici quelques-unes des plus importantes :
Cream Finance
C.R.E.A.M. Finance a subi plusieurs attaques en 2021. L’un des vols les plus marquants a atteint la somme vertigineuse de 130 millions de dollars. Les attaquants ont réussi à dérober des millions de jetons de liquidité CREAM sur une période qui n’a pas été précisée. Toutes les pertes ont été enregistrées sur la blockchain, mais les coupables courent toujours.
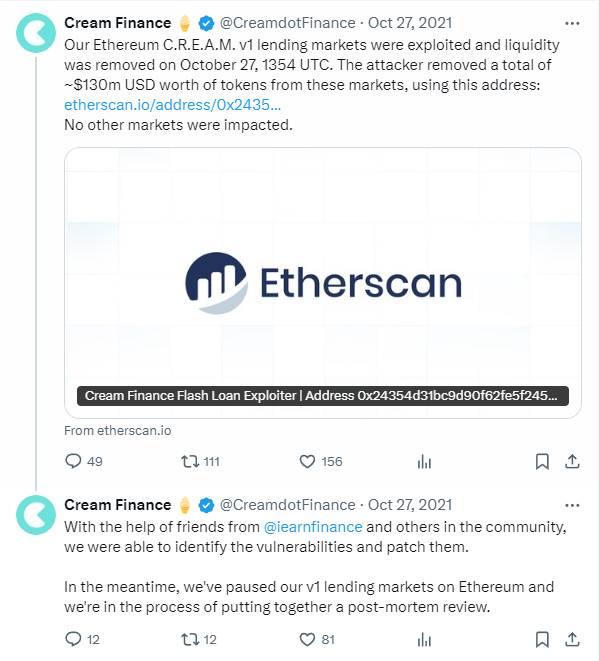
Heureusement, la vulnérabilité n’a touché qu’une partie de l’infrastructure DeFi de Cream : Yearn Finance, son partenaire de fusion, n’a pas été affecté. Comme souvent lors d’une faille exploitée dans un protocole DeFi, les attaquants ont utilisé plusieurs prêts flash et manipulé le flux de prix de l’oracle.
Avec l’aide de l’équipe de Yearn, la faille a été rapidement corrigée.
dYdX
Certaines attaques de protocoles reposent sur un timing précis et la manipulation des cours, comme l’exploit par prêt flash de dYdX au début de 2020. L’attaquant a contracté un prêt flash sur la plateforme, puis réparti les fonds entre deux plateformes de trading : Fulcrum et Compound.
Sur Fulcrum, une première partie des fonds a servi à échanger de l’ETH contre du WBTC. L’ordre a été acheminé par le DEX Uniswap via le réseau Kyber. À l’époque, le pool de liquidité relativement peu fourni d’Uniswap a fait flamber le cours du WBTC.
Pendant ce temps, l’attaquant a utilisé l’autre partie du prêt sur Compound pour obtenir un prêt flash en WBTC. Comme le cours du WBTC s’envolait sur Uniswap, il a rapidement effectué l’échange et réalisé un bénéfice considérable grâce à la manipulation des prix.
Alpha Homora
En février 2021, le protocole Alpha Homora a été piraté, entraînant une perte de 37 millions de dollars. L’attaquant s’est servi de l’Iron Bank de C.R.E.A.M. Finance pour enchaîner les prêts flash. L’Iron Bank est la branche de prêt d’Alpha Homora.
Les pirates ont répété l’exploit à plusieurs reprises et accumulé des jetons CreamY USD (cyUSD), qu’ils ont ensuite utilisés pour emprunter différentes cryptomonnaies. L’attaque, particulièrement sophistiquée, comportait plusieurs étapes. En substance, le pirate a manipulé à son avantage le pool sUSD de HomoraBank v2.
En enchaînant transactions et prêts flash, l’attaquant a pu exploiter les mécanismes de prêt entre HomoraBank v2 et l’Iron Bank. Pour découvrir l’incident en détail, le compte rendu post-mortem d’Alpha Homora décrit la méthode des pirates.
L’exploit reposait également sur une erreur d’arrondi dans le calcul des emprunts, en particulier lorsqu’il n’y avait qu’un seul emprunteur.
PancakeBunny
En mai 2021, PancakeBunny a subi une attaque dévastatrice : le pirate est reparti avec près de 3 millions de dollars. Il a commencé par contracter un important prêt en BNB via PancakeSwap. Au cours de l’exploit, il a manipulé les paires de trading BUNNY/BNB et USDT/BNB.
Un autre prêt flash a ensuite permis au pirate d’accumuler une grande quantité de jetons BUNNY, qu’il a rapidement revendus en masse. Il a remboursé le prêt en BNB, puis disparu avec les bénéfices. L’attaque a provoqué un effondrement spectaculaire du cours de PancakeBunny, passé de 146 dollars à seulement 6,17 dollars.
Comment se protéger d’une attaque par prêt flash ?
À mesure que les attaques se multiplient, les spécialistes de la sécurité comprennent mieux les nombreux exploits par prêt flash qui apparaissent dans l’univers des cryptomonnaies. Heureusement, toutes les vulnérabilités évoquées dans les exemples ci-dessus ont depuis été corrigées. Leur répétition a également conduit à la mise au point de deux solutions largement reconnues pour renforcer la sécurité dans ce domaine.
Déployer des solutions de sécurité pour la DeFi
L’écosystème DeFi s’appuie sur des technologies de pointe qui transforment en profondeur les systèmes financiers à l’échelle mondiale. Mais cette attention accrue s’accompagne de défis importants et met le système tout entier à rude épreuve.
Heureusement, des plateformes spécialisées sont déjà là pour répondre aux enjeux de sécurité urgents propres à cet environnement. OpenZeppelin en est un exemple phare : la plateforme joue un rôle essentiel dans la protection des contrats intelligents et, plus largement, des plateformes DeFi.
Outre l’audit des contrats intelligents, des solutions comme Defender Sentinels assurent une protection continue contre les attaques par prêt flash. Cet outil innovant permet aux développeurs d’automatiser leurs défenses, de mettre rapidement des systèmes entiers en pause et d’appliquer les correctifs nécessaires.
De tels mécanismes de réaction rapide sont essentiels pour limiter les dégâts qu’une attaque par prêt flash pourrait causer au système.
De grands noms du secteur — notamment Yearn.finance, Foundation Labs, dYdX, Opyn, The Graph et PoolTogether — utilisent déjà cette plateforme pour neutraliser efficacement les attaques visant leurs systèmes.
Les oracles de prix décentralisés
La plupart des attaques par prêt flash reposent largement sur la manipulation des cours. Pour contrer cette tactique, les oracles de prix décentralisés sont donc essentiels. Chainlink et Band Protocol en sont des exemples notables. Ces plateformes renforcent la sécurité de différents protocoles en fournissant des données de prix fiables et exactes sur un éventail de cryptomonnaies.
Par exemple, les attaques de finance décentralisée (DeFi) semblables à celle qui a touché dYdX deviendront plus difficiles à mener, car les protocoles ne dépendront plus d’un seul échange décentralisé (DEX) pour obtenir leurs données de prix.
Alpha Homora a adopté l’Alpha Oracle Aggregator pour éviter que les vulnérabilités du passé ne se reproduisent. À mesure que le marché de la DeFi s’étend, on peut s’attendre à voir davantage de systèmes dotés de ce niveau de protection.
Les prêts flash sont-ils sans risque ?
Quand tout fonctionne comme prévu, les prêts flash peuvent être considérés comme totalement sans risque. L’emprunteur comme le prêteur ont tout à y gagner, à condition de respecter toutes les conditions du contrat intelligent.
Du point de vue du prêteur, l’argent ne quitte jamais vraiment ses mains. Les fonds sont en quelque sorte virtuels et n’intègrent le registre de la blockchain que si l’emprunteur remplit toutes les conditions. En cas de défaut de paiement, la transaction est simplement rejetée et les fonds restent intacts.
Le prêteur conserve donc ses actifs et l’emprunteur ne contracte aucune dette envers qui que ce soit.
De son côté, l’emprunteur peut réaliser un bénéfice en utilisant les fonds prêtés pour profiter d’occasions d’arbitrage sur le marché des cryptomonnaies. Si la transaction échoue, les fonds reviennent automatiquement au prêteur.
En théorie, le système permet d’emprunter et de prêter instantanément, sans risque. Mais pour que l’opération soit réellement sûre, les contrats intelligents doivent prévoir de façon exhaustive tous les détails de la transaction. C’est ce qui permet d’écarter les failles que des attaquants pourraient exploiter.
Par conséquent, les principaux risques liés aux prêts flash auxquels l’écosystème DeFi est aujourd’hui confronté sont les fuites de données et les bogues dans les contrats intelligents, susceptibles de rendre ces attaques possibles.
La situation est loin d’être parfaite, mais ces systèmes pourraient gagner en sécurité avec le temps. Grâce à des plateformes comme Chainlink et OpenZeppelin, les attaques par prêt flash pourraient finir par appartenir au passé.
Conclusion
Les prêts flash sont une innovation prometteuse au sein de l’écosystème de la finance décentralisée (DeFi). Même s’ils restent aujourd’hui exposés à différents types d’attaques, nous nous attendons à ce que la situation s’améliore avec le temps.
À mesure que les développeurs perfectionneront leurs compétences en programmation de contrats intelligents et que davantage de systèmes adopteront des outils de sécurité robustes et des oracles décentralisés pour obtenir des cours fiables, les attaques de pirates devraient nettement diminuer.
Vous vous demandez si les prêts flash constituent un investissement judicieux ? À notre avis, la réponse penche plutôt vers le oui. Il ne faut toutefois pas oublier qu’un risque, même minime, d’attaque par prêt flash subsiste. Faites donc preuve de prudence et de discernement lorsque vous prêtez vos cryptomonnaies sur des plateformes DeFi.