Merkeziyetsiz finans (DeFi) ile birlikte insanların kripto para birimlerini algılama ve kullanma biçimi de büyük ölçüde değişti. Özellikle farklı türlerde kripto kredileri sunan bağımsız finans platformlarının ortaya çıkması, hem borç alanlar hem de borç verenler için önemli bir değer yarattı.
DeFi ekosisteminde giderek daha popüler hâle gelen kredi türlerinden biri de flash loan, yani tek işlem içinde alınıp geri ödenen anlık kredidir. Bu krediler, borç alanlara birkaç dakika içinde arbitraj fırsatlarından yararlanma olanağı sunar. Kripto varlığı satın almak, hızla satmak, krediyi geri ödemek ve kâr elde etmek için gereken fonu sağlar; üstelik tüm bunlar tek bir işlem içinde gerçekleşir.
Ne var ki fikir ne kadar parlak, uygulaması ne kadar etkili olursa olsun, bu kredi türünü kötüye kullananlar da çıkıyor. Flash loan saldırıları ve bunlara karşı nasıl önlem alabileceğiniz hakkında daha fazla bilgi için okumaya devam edin.
Flash loan saldırısı nedir?
Flash loan saldırısında, belirli bir platformun akıllı sözleşmelerindeki güvenlik açıklarından yararlanılır. Saldırgan, genellikle teminat göstermeden yüklü miktarda fon borç alır. Ardından bir borsada kripto paranın fiyatını yapay biçimde yükseltir ya da düşürür, varlığı başka bir borsada hızla satar ve aradaki fiyat farkından kâr sağlar.
Bu işlemler çok hızlı bir sırayla, çoğu zaman aynı işlem içinde gerçekleşir. Saldırgan, operasyonu tamamlayıp izini kaybettirmeden önce bu manipülasyon döngüsünü art arda birkaç kez tekrarlar.
Flash loan nedir?
Merkeziyetsiz finans (DeFi) alanındaki kredi sektörünün hızla gelişmesi, kripto kredilerinin yaygınlaşmasına büyük katkı sağladı. Özellikle flash loan'lar, günümüz blokzincir teknolojilerinin tüm potansiyelinden yararlandığı için cazip bir seçenek olarak öne çıktı.
Flash loan sayesinde borç alan kişi teminat göstermeden kredi kullanabilir. Peki bu nasıl mümkün oluyor? Platformun akıllı sözleşmesi kullanılarak kredi verme ve geri ödeme sürecinin tamamı blokzincirde tek bir işlem içinde yürütülüyor.
Bu da borç alanın hızlı davranıp krediyi çok kısa sürede geri ödemesi gerektiği anlamına geliyor. Sürecin herhangi bir aşaması başarısız olursa (örneğin borç alan kişi ödemeyi yapamazsa) işlem hiç gerçekleşmemiş gibi otomatik olarak iptal ediliyor.
Fikir basit ve son derece verimli. Geleneksel teminatlı kredilerin aksine flash loan'larda teminat, kredi notu kontrolü ya da bürokratik işlemler gerekmiyor. Borç alanlar büyük miktarda stabilcoine anında erişip bunları amaçlarına uygun biçimde yine aynı hızla kullanabiliyor.
Çeşitli DeFi platformlarındaki bazı yatırımcılar tam da bunu yapıyor. Örneğin Aave gibi platformların kullanıcıları flash loan alıp arbitraj fırsatlarını değerlendirebilir, krediyi geri ödeyip kârı ceplerine koyabilir.
Borç alma ve verme sürecinin tamamı otomatik olarak yürütülür. İşlem başarıyla sonuçlanırsa hem borç veren hem de borç alan kazanır. Ancak bir şeyler ters giderse sistem işlemi iptal eder ve iki taraf da kâr elde edemez.
Flash loan saldırıları ne kadar yaygın?
Blokzincir teknolojisinin hızla değişen yapısı nedeniyle DeFi'de flash loan saldırıları hâlâ yaygın. Bugüne kadar DeFi alanında 70'ten fazla açık istismar edilerek büyük miktarlarda para çalındı; toplam kayıp yaklaşık 1,5 milyar doları buldu. DeFi platformlarında aşılması güç bir güvenlik düzeyi sağlamak hâlâ zor olduğundan, bu eğilimin önümüzdeki yıllarda da sürmesi muhtemel.
Başlıca zorluklardan biri, özellikle blokzincir gibi görece yeni bir alanda geliştiricilerin olası tüm açıkları önceden kestirememesi. Üstelik sistemlerin hızla kurulması ve işin ucunda büyük miktarda para olması, durumu daha da karmaşık hâle getiriyor. Geliştiriciler, söz konusu büyük meblağlar olduğunda olası kusurları bulmak için farklı yöntemler deniyor. Bazı flash loan saldırganları likidite havuzlarındaki hesaplama hatalarından yararlanırken, bazıları kodlama hatalarını kullanıyor ya da madenci saldırıları düzenliyor.
Ne yazık ki merkeziyetsiz finansı mümkün kılan akıllı sözleşmeler, aynı zamanda güvenlik açıklarına da kapı aralıyor.
Akıllı sözleşmelerle ilgili sorun, DeFi protokolleri üzerinde tam yetkiye sahip olmaları. Saldırganlar bu sözleşmelerin nasıl çalıştığını iyice kavradıklarında, saldırı düzenlemek için zayıf noktalarından yararlanabiliyor.
Bu durum DeFi güvenliğinde hassas bir denge yaratıyor: Bir tarafta protokolün sözleşmelerini geliştirenlerin becerisi ve uzmanlığı, diğer tarafta ise her türlü açığı kollayan bilgisayar korsanları var.
Bir diğer önemli açık, platformun kullandığı fiyat verileriyle ilgili. Dünyanın dört bir yanında bu kadar çok borsa varken kripto varlıklar için tek ve kesin bir fiyat belirlemek neredeyse imkânsız. Bu fiyat farklılıkları, yatırımcıların doğal piyasa dalgalanmalarından meşru biçimde kâr elde edebilmesi sayesinde arbitraj işlemlerini cazip kılıyor. Ancak flash loan saldırganları, ani ve yapay fiyat değişimleri yaratarak bu farkları kendi lehlerine kullanıyor.
Saldırgan flash loan aldığında çoğu zaman sahte bir satış dalgası yaratıp kripto varlığın fiyatını dibe çeker.
Neyse ki teminatsız kredilerin bu şekilde kötüye kullanılma riskini azaltacak önlemler hâlihazırda mevcut. Flash loan saldırılarına dair bazı önemli örneklere göz attıktan sonra bu koruma sistemlerinden birkaçını inceleyeceğiz.
Flash loan saldırısı örnekleri
Yıllar içinde çok sayıda flash loan saldırısı yaşandı; bunlardan bazıları özellikle dikkat çekiyor. En büyük saldırılardan bazıları şöyle:
Cream Finance
C.R.E.A.M. Finance 2021 boyunca defalarca saldırıya uğradı. En dikkat çeken soygunlardan birinde tam 130 milyon dolar çalındı. Saldırganlar, ne kadar sürdüğü belirtilmeyen bir dönemde milyonlarca CREAM likidite token'ı ele geçirdi. Kayıpların tamamı zincir üzerinde kayda geçti, ancak failler hâlâ yakalanmadı.
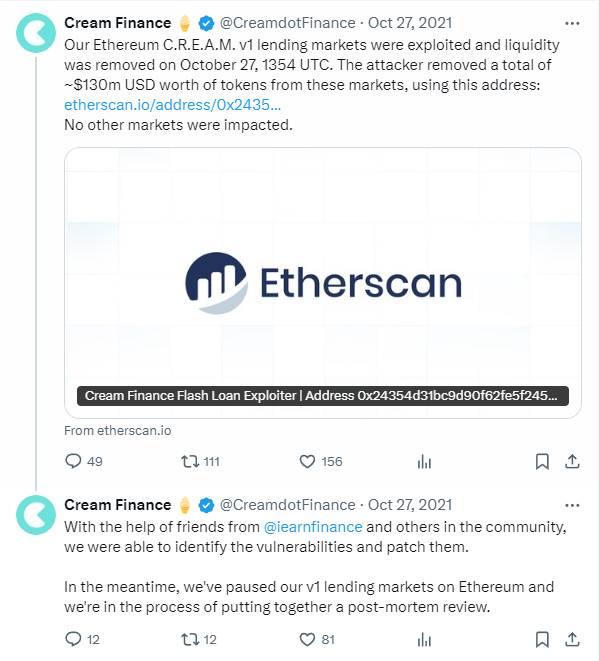
Neyse ki açık, Cream'in DeFi altyapısının yalnızca bir bölümünü etkiledi; birleşme ortağı Yearn Finance ise bu durumdan etkilenmedi. DeFi protokolü saldırılarında sıkça görüldüğü üzere saldırganlar birden fazla flash loan kullanıp oracle'ın fiyat akışını manipüle etti.
Yearn ekibinin yardımıyla açık kısa sürede giderildi.
dYdX
Bazı protokol saldırılarında zamanlama ve fiyat manipülasyonu kritik önem taşır. 2020'nin başlarında gerçekleşen dYdX flash loan saldırısı bunun bir örneği. Saldırgan platformdan flash loan aldı ve fonu Fulcrum ile Compound adlı iki işlem platformuna bölüştürdü.
Saldırgan, Fulcrum'da ilk bölümle ETH'yi WBTC'ye çevirdi; emir, Kyber Network üzerinden Uniswap'ın merkeziyetsiz borsasına (DEX) yönlendirildi. O sırada Uniswap likidite havuzunun görece küçük olması WBTC fiyatının fırlamasına yol açtı.
Bu sırada saldırgan kredinin ikinci bölümünü Compound'da kullanarak WBTC cinsinden flash loan aldı. Uniswap'ta WBTC fiyatı yükselince takası hızla gerçekleştirdi ve fiyat manipülasyonu sayesinde yüklü miktarda kâr elde etti.
Alpha Homora
Alpha Homora protokolü Şubat 2021'de hack'lendi ve 37 milyon dolar kaybetti. Saldırgan, bir dizi flash loan işlemi gerçekleştirerek C.R.E.A.M. Finance'in Iron Bank'inden yararlandı. Iron Bank, Alpha Homora'nın kredi verme birimidir.
Bilgisayar korsanları saldırıyı birkaç kez tekrarlayarak CreamY USD (cyUSD) token'ları biriktirdi ve bu token'ları çeşitli kripto paraları borç almak için kullandı. Birden fazla aşamadan oluşan bu saldırı oldukça karmaşıktı. Saldırgan, özünde HomoraBank v2'nin sUSD havuzunu kendi lehine manipüle etti.
Saldırgan, bir dizi işlem ve flash loan kullanarak HomoraBank v2 ile Iron Bank arasındaki kredi mekanizmasını istismar etti. Olayın ayrıntılarını öğrenmek için Alpha Homora'nın saldırı sonrası yayımladığı inceleme yazısında korsanların yöntemini bulabilirsiniz.
Saldırıda, özellikle tek bir borç alanın bulunduğu senaryolarda, borç hesaplamalarındaki yuvarlama hatasından da yararlanıldı.
PancakeBunny
PancakeBunny, Mayıs 2021'de ağır bir saldırıya uğradı ve saldırgan yaklaşık 3 milyon dolarla kaçtı. Saldırgan önce PancakeSwap üzerinden büyük miktarda BNB kredisi aldı. Saldırı sırasında BUNNY/BNB ve USDT/BNB işlem çiftlerini manipüle etti.
Ardından aldığı flash loan sayesinde yüklü miktarda BUNNY token'ı biriktirip hızla elden çıkardı. BNB kredisini geri ödeyen saldırgan, kârıyla birlikte ortadan kayboldu. Saldırı, PancakeBunny'nin fiyatını 146 dolardan yalnızca 6,17 dolara düşürdü.
Flash loan saldırılarından nasıl korunabilirim?
Saldırıların sayısı arttıkça güvenlik uzmanları, kripto dünyasında ortaya çıkan çok sayıdaki flash loan saldırısı hakkında daha fazla bilgi ediniyor. Neyse ki yukarıdaki örneklerde sözü edilen açıkların tümü başarıyla giderildi. Ayrıca bu sorunların tekrar tekrar yaşanması, güvenliği artırmayı amaçlayan ve yaygın biçimde kabul gören iki çözümün geliştirilmesini sağladı.
DeFi güvenlik çözümlerinin kullanılması
DeFi ekosistemi, küresel finans sistemlerinin çehresini kökten değiştiren son teknoloji çözümlerden yararlanıyor. Ancak bu dönüşümün yoğun biçimde gündeme gelmesi, sistemin tamamına önemli zorluklar ve ek yük getiriyor.
Neyse ki bu ortamda ortaya çıkan acil güvenlik sorunlarına odaklanan platformlar şimdiden mevcut. OpenZeppelin, akıllı sözleşmelerin ve daha geniş anlamda DeFi platformlarının güvenliğini sağlamada önemli bir rol üstlenen başarılı bir örnek.
Akıllı sözleşme denetiminin yanı sıra Defender Sentinels gibi çözümler, flash loan saldırılarına karşı kesintisiz koruma sunuyor. Bu yenilikçi araç, geliştiricilerin savunma stratejilerini otomatikleştirerek tüm sistemi hızla duraklatmalarına ve gerekli düzeltmeleri uygulamalarına olanak tanıyor.
Bu tür hızlı müdahale mekanizmaları, flash loan saldırılarının sisteme verebileceği olası zararı en aza indirmek için hayati önem taşıyor.
Yearn.finance, Foundation Labs, dYdX, Opyn, The Graph ve PoolTogether gibi sektörün önde gelen oyuncularının yanı sıra pek çok başka kuruluş da sistemlerine yönelik saldırıları etkisiz hâle getirmek için bu platformdan yararlanıyor.
Merkeziyetsiz fiyat oracle'ları
Flash loan saldırılarının çoğu fiyat manipülasyonuna dayandığından, bu yönteme karşı merkeziyetsiz fiyat oracle'ları kullanmak büyük önem taşıyor. Chainlink ve Band Protocol bu tür oracle'ların öne çıkan örnekleri arasında. Bu platformlar, çeşitli kripto paralar için doğru ve güvenilir fiyat bilgisi sağlayarak farklı protokollerin güvenliğini artırıyor.
Örneğin, dYdX'te yaşanan olaya benzer merkeziyetsiz finans (DeFi) saldırılarını gerçekleştirmek zorlaşacak; çünkü protokoller fiyat verisi için artık tek bir merkeziyetsiz borsaya (DEX) bağlı olmayacak.
Alpha Homora, geçmişteki güvenlik açıklarının yeniden ortaya çıkmasını önlemek için artık Alpha Oracle Aggregator kullanıyor. DeFi piyasası büyümeyi sürdürdükçe, bu düzeyde koruma sağlayacak daha fazla sistemin geliştirildiğini görebiliriz.
Flash loan'lar risksiz mi?
Her şey planlandığı gibi işlediğinde flash loan'lar tamamen risksiz kabul edilebilir. Akıllı sözleşmede belirtilen tüm koşullara uyulması hâlinde hem borç alan hem de borç veren bu işlemden kazanç sağlar.
Borç veren açısından bakıldığında, ortada gerçekten elden çıkarılan bir para yoktur. Borç alan tüm koşulları yerine getirirse fonlar, tabiri caizse, blokzincir kayıt defterinin bir parçası hâline gelir. Borç alan ödemeyi yapmazsa işlem reddedilir ve fonlar olduğu gibi kalır.
Yani borç veren varlıklarını korur, borç alanın da kimseye borcu kalmaz.
Öte yandan borç alan kişi kâr elde etme fırsatı yakalar. Ödünç aldığı fonlarla kripto para piyasasındaki arbitraj fırsatlarını değerlendirebilir. İşlem başarısız olursa para sorunsuz biçimde borç verene geri döner.
İdeal durumda sistem, anında ve risksiz borç alıp vermeyi mümkün kılar. Ancak sürecin gerçekten risksiz olmasını sağlamak için akıllı sözleşmelerin işlemin tüm ayrıntılarını eksiksiz biçimde kapsaması gerekir. Böylece saldırganların istismar edebileceği açıklar ortadan kaldırılır.
Dolayısıyla DeFi ekosisteminin flash loan'lar konusunda bugün karşı karşıya olduğu en büyük riskler, saldırılara zemin hazırlayabilecek veri sızıntıları ve akıllı sözleşme hatalarıdır.
Durum şu an kusursuz değil, ancak bu sistemlerin zamanla daha güvenli hâle geleceğini umabiliriz. Chainlink ve OpenZeppelin gibi platformların katkısıyla flash loan saldırıları bir gün tarihe karışabilir.
Sonuç
Flash loan'lar, merkeziyetsiz finans (DeFi) ekosistemine heyecan verici ve yenilikçi bir katkı sunuyor. Bugün çeşitli saldırılara açık olsalar da bu durumun zamanla iyileşeceğini öngörüyoruz.
Geliştiriciler akıllı sözleşme yazma becerilerini geliştirdikçe ve daha fazla sistem güçlü güvenlik araçlarıyla doğru fiyat bilgisi sunan merkeziyetsiz oracle'ları devreye aldıkça, bilgisayar korsanlarının saldırılarının kayda değer ölçüde azalmasını bekleyebiliriz.
Flash loan'ların akıllıca bir yatırım fırsatı olup olmadığını düşünüyorsanız, yanıtın büyük ölçüde evet olduğuna inanıyoruz. Yine de flash loan saldırılarının en azından küçük de olsa bir risk oluşturduğunu unutmamak gerekir. Bu nedenle DeFi platformlarında kripto varlıklarınızı borç verirken dikkatli ve temkinli davranın.